 Mock Location
Lässt sich die Standortsimulation vor Apps verbergen?
„Wie mache ich die Simulation unerkennbar“ wird häufiger gefragt als alles andere. Die kurze Antwort: Das erste und offensichtlichste Merkmal zu verbergen ist technisch möglich, bringt aber nicht das Ergebnis, für das man es tut – eine App erfährt auf drei weiteren, unabhängigen Wegen von der Simulation, und der Preis eines Systemeingriffs steht in keinem Verhältnis. Unten steht, wie die Erkennung tatsächlich funktioniert und warum wir diesen Weg weder beschreiben noch unterstützen.
Wie eine App von der Simulation erfährt
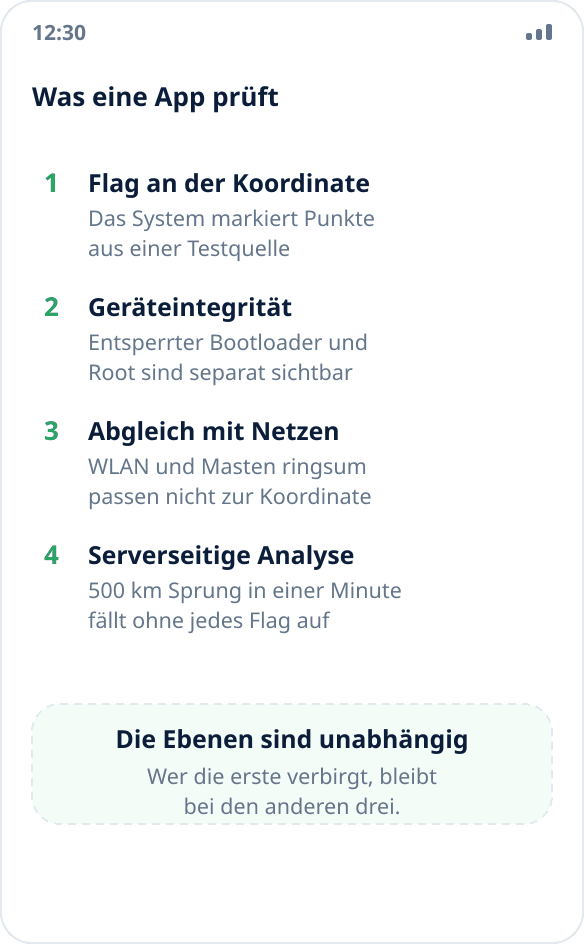
Es gibt vier Ebenen, und sie sind voneinander unabhängig.
Die erste ist ein Flag an der Koordinate selbst. Android markiert jeden Punkt aus einer Testquelle mit einem eigenen Feld, und die App liest es mit einer Zeile Code aus. Das ist eine offene, eingebaute Schnittstelle des Systems, keine geheime Prüfung.
Die zweite ist die Integrität des Geräts. Ein entsperrter Bootloader und Root sind für die Attestierung der Plattform sichtbar, unabhängig davon, was mit den Koordinaten geschieht. Die App muss nicht wissen, ob Sie Ihren Standort simulieren: Es reicht zu wissen, dass das System verändert wurde, um gar nicht zu arbeiten.
Die dritte ist der Abgleich mit der Umgebung. Das Telefon sieht WLAN-Netze und Mobilfunkmasten um sich herum, und ihre Zusammensetzung passt nicht zu der Koordinate, an die Sie sich „versetzt“ haben. Das eine mit dem anderen abzugleichen ist für einen Dienst einfach.
Die vierte ist die Analyse auf dem Server. Fünfhundert Kilometer in einer Minute, eine vollkommen gerade Bahn, eine Genauigkeit, die sich nie um einen Meter ändert – all das ist auf der Seite des Dienstes sichtbar, ohne ein einziges Flag auf dem Gerät.
Was der Root-Weg leistet und was nicht
Anleitungen im Internet beschreiben immer dasselbe: Bootloader entsperren, Root erlangen, ein Modul installieren, das in die Systemebene eingreift und das Flag der Testquelle von den Koordinaten entfernt.
Das schließt genau die erste der vier Ebenen. Die Attestierung des Geräts scheitert nach dem Entsperren des Bootloaders per Definition – und zwar nicht wegen der Simulation, sondern wegen der Veränderung selbst. Abgleich mit Netzen und Serveranalyse haben mit dem Gerät gar nichts zu tun: Sie führt der Dienst durch, und kein Modul auf dem Telefon beeinflusst sie.
Das Ergebnis ist ein Tausch: Sie schalten die sichtbarste Prüfung ab und zugleich eine zweite, viel gröbere ein – „das Gerät wurde verändert“. Für die Apps, um die es ging (Banken, Lieferdienste, betriebliche Zeiterfassung), ist das Ergebnis schlechter als vorher: Früher liefen sie und ignorierten nur die simulierten Koordinaten, jetzt starten sie gar nicht.
Was nach einem Eingriff nicht mehr funktioniert
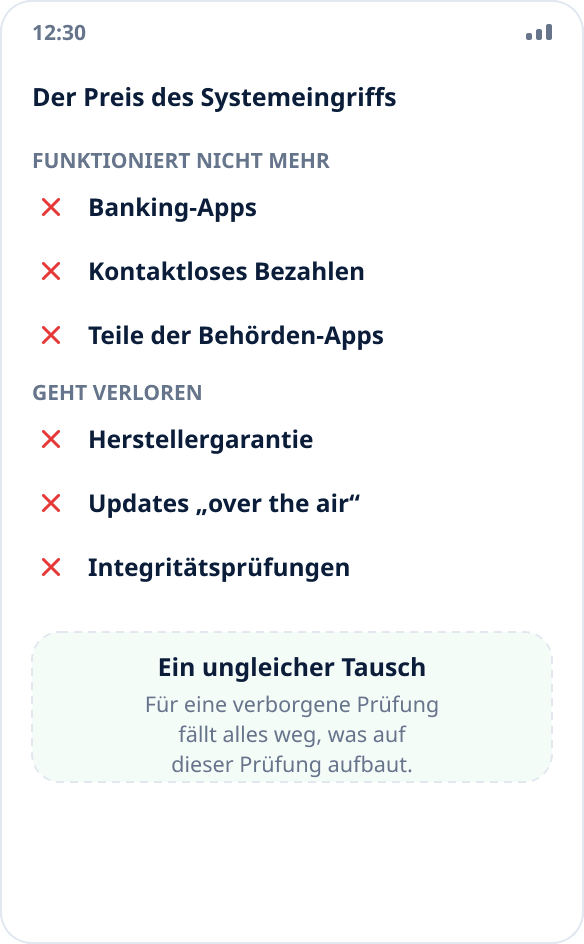
Auf den meisten Geräten löscht das Entsperren des Bootloaders alle Daten und lässt die Garantie erlöschen – das ist die offizielle Haltung der Hersteller, kein Kleingedrucktes.
Weiter auf der Liste: Banking-Apps und kontaktloses Bezahlen verweigern auf einem Gerät ohne bestandene Attestierung den Dienst; ebenso manche Behörden- und Firmendienste; Updates „over the air“ lassen sich nicht mehr installieren oder beschädigen bei der Installation das System; Integritätsprüfungen schützen Sie nicht mehr – eine schädliche App mit Root-Zugriff erhält dieselben Möglichkeiten wie eine nützliche.
Ein eigener Punkt ist das Risiko, das Telefon unbrauchbar zu machen. Ein Fehler beim Flashen auf einem Gerät mit gesperrter kritischer Partition wird im Servicecenter behoben, und nicht immer kostenlos.
Warum es außerdem instabil ist
Selbst wenn man all das beiseitelässt, hat eine solche Lösung ein kurzes Leben. Das Flag der Testquelle hat sich mit den Android-Versionen verändert: Vor Android 12 lasen Apps ein Feld, ab Android 12 ein anderes, und die alten Umgehungen funktionierten nicht mehr. Die Attestierung der Plattform wird auf der Seite des Dienstes aktualisiert, nicht auf dem Gerät – sie bricht also ohne Ihr Zutun und zu einem beliebigen Zeitpunkt.
Praktisch bedeutet das ständiges Basteln: Nach jedem Update des Systems, der App oder der Attestierung selbst müssen Sie prüfen, ob die Umgehung noch funktioniert, und wieder etwas neu einrichten. Wir halten das nicht für vertretbar und empfehlen es niemandem – genau deshalb verbirgt Mock Location das Flag nicht und wird es auch nicht tun.
Wie es für das Konto endet
Dienste, die den Standort prüfen, tun das nicht aus Bosheit: Für sie ist der Standort ein Nachweis. Ein Kurier hat eine Zustellung gemeldet, ein Mitarbeiter hat sich an einem Einsatzort eingecheckt, ein Nutzer hat für einen Tarif eine Region bestätigt. Einen solchen Nachweis zu fälschen verstößt gegen die Regeln des Dienstes, oft auch gegen einen Vertrag.
Die Folgen sind vorhersehbar: eine Kontosperre ohne Erstattung und ohne Prüfung, bei beruflichen Szenarien ein Gespräch mit dem Arbeitgeber und in manchen Fällen rechtliche Ansprüche. Unsere Haltung zur Legalität der Simulation an sich steht in einer eigenen Antwort: Den eigenen Standort zu ändern ist Ihr Recht, einen Dienst zu täuschen, der sich auf diesen Standort stützt, ist eine andere Sache.
Was tun, wenn Sie die Simulation für eine legitime Aufgabe brauchen
Die gute Nachricht: Die überwiegende Mehrheit der Szenarien funktioniert ohne jedes Verbergen, weil die Apps dort das Flag schlicht nicht auslesen.
Karten und Navigation, Wetter, Umkreissuche, lokale Angebote und Preise, Tests standortbezogener Szenarien – all das nimmt simulierte Koordinaten so an, wie sie sind. Ob die gewünschte App zu dieser Gruppe gehört, prüfen Sie in einer Minute: Simulation einschalten und ansehen, was sie zeigt (wie man prüft).
Gehört die App zu denen, die das Flag auslesen, ist der einzige funktionierende Weg nicht, die Prüfung zu umgehen, sondern die Aufgabe anders zu lösen. Regionale Inhalte brauchen häufiger das Netz als GPS: Standortsimulation oder VPN. Zum Testen der eigenen App gibt es den Emulator und Debug-Builds, in denen die Simulation eingebaut ist und niemanden täuscht (ein Leitfaden für QA).
Kurz gesagt
Eine Erkennung der Simulation lässt sich nicht vollständig ausschließen: Es gibt vier Prüfebenen, und ein Systemeingriff schließt eine davon, während er das Flag „Gerät verändert“ setzt, wegen dem dieselben Apps noch früher den Dienst verweigern.
Mock Location arbeitet strikt im eingebauten Android-Mechanismus: was dieser Mechanismus ist, warum kein Root nötig ist und warum eine App echte Koordinaten sieht, ist gesondert beschrieben. Anleitungen zum Umgehen von Prüfungen veröffentlichen wir nicht – nicht aus Vorsicht, sondern weil sie die Aufgabe nicht lösen und dem Nutzer größere Probleme schaffen als das ursprüngliche.