 Mock Location
Si può nascondere la simulazione della posizione alle app?
«Come rendo la simulazione invisibile» è la domanda più frequente. La risposta breve: nascondere il primo e più evidente indizio è tecnicamente possibile, ma non dà il risultato per cui lo si fa: un’app scopre la simulazione in altri tre modi indipendenti e il costo della modifica del sistema è del tutto sproporzionato. Qui sotto come funziona davvero il rilevamento e perché non descriviamo né supportiamo questa strada.
Come un’app scopre la simulazione
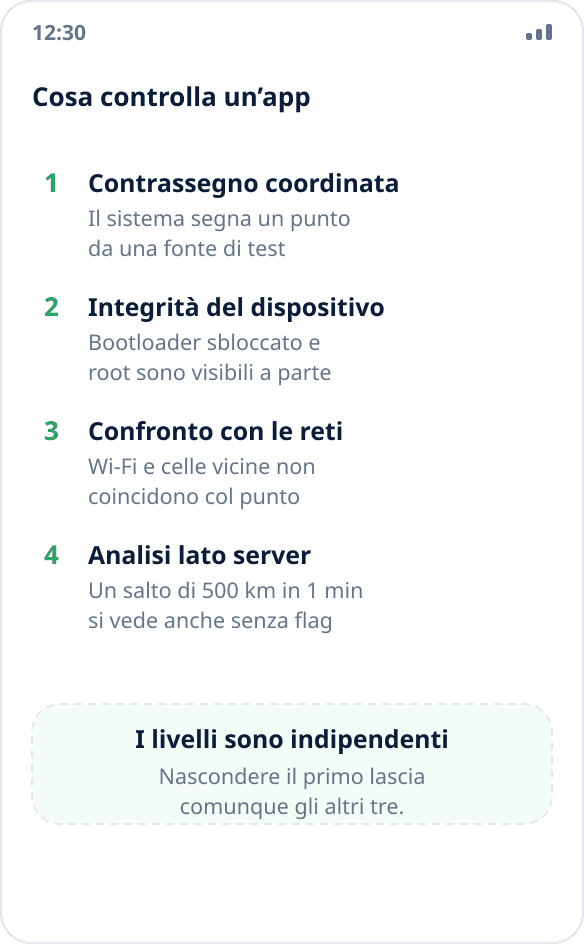
I livelli sono quattro e indipendenti tra loro.
Il primo è un contrassegno sulla coordinata stessa. Android segna ogni punto proveniente da una fonte di test con un campo apposito e l’app lo legge con una riga di codice. È un’interfaccia di sistema aperta e integrata, non un controllo segreto.
Il secondo è l’integrità del dispositivo. Un bootloader sbloccato e il root sono visibili all’attestazione della piattaforma indipendentemente da ciò che succede alle coordinate. All’app non serve sapere se stai simulando la posizione: le basta sapere che il sistema è stato modificato e rifiutarsi del tutto di funzionare.
Il terzo è il confronto con l’ambiente. Il telefono vede le reti Wi-Fi e le celle intorno a sé e il loro insieme non corrisponde alla coordinata in cui ti sei «spostato». Confrontare l’una con l’altro è facile per un servizio.
Il quarto è l’analisi lato server. Uno spostamento di cinquecento chilometri in un minuto, una traiettoria perfettamente rettilinea, una precisione che non cambia mai di un metro: tutto questo si vede dal lato del servizio senza alcun contrassegno sul dispositivo.
Cosa fa e cosa non fa la strada del root
Le guide su Internet descrivono sempre la stessa cosa: sbloccare il bootloader, ottenere il root, installare un modulo che interviene sullo strato di sistema e toglie alle coordinate il contrassegno di fonte fittizia.
Questo chiude esattamente il primo dei quattro livelli. L’attestazione del dispositivo fallisce per definizione dopo lo sblocco del bootloader, e fallisce non per la simulazione ma per la modifica stessa. Il confronto con le reti e l’analisi lato server non riguardano affatto il dispositivo: li esegue il servizio e nessun modulo sul telefono li influenza.
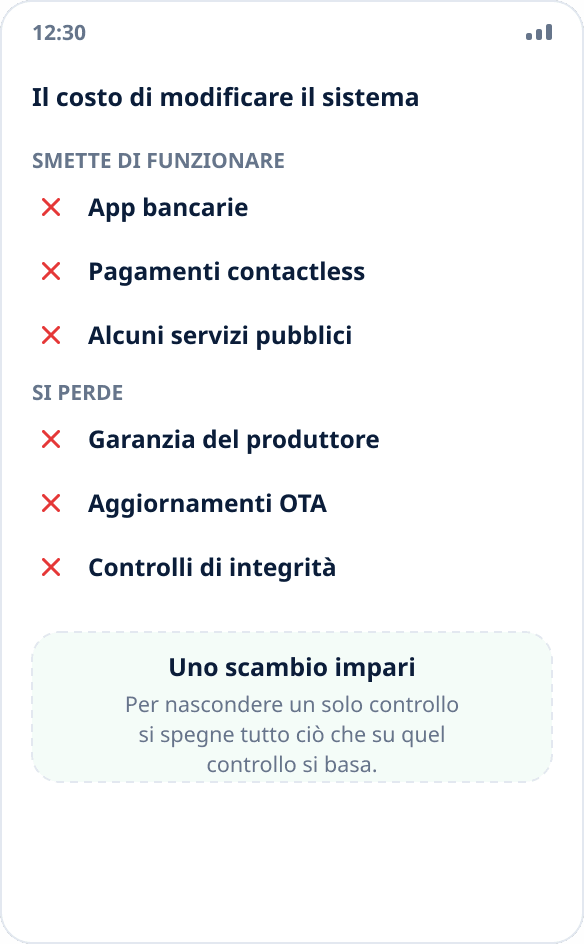
Il risultato è uno scambio: spegni il controllo più visibile e allo stesso tempo ne accendi un secondo, molto più grossolano, «il dispositivo è stato modificato». Per le app per cui si faceva tutto questo (banche, consegne, rilevazione aziendale) il risultato è peggiore di prima: prima funzionavano e semplicemente ignoravano le coordinate simulate, ora non si avviano proprio.
Cosa smette di funzionare dopo la modifica
Sulla maggior parte dei dispositivi lo sblocco del bootloader cancella tutti i dati e annulla la garanzia: è la posizione ufficiale dei produttori, non una clausola scritta in piccolo.
Proseguendo nell’elenco: le app bancarie e i pagamenti contactless si rifiutano di funzionare su un dispositivo che non supera l’attestazione; lo stesso fanno alcuni servizi pubblici e aziendali; gli aggiornamenti OTA smettono di installarsi o rompono il sistema durante l’installazione; i controlli di integrità smettono di proteggerti: un’app dannosa con accesso root ottiene le stesse possibilità di una utile.
Una voce a parte è il rischio di rendere il telefono inutilizzabile. Un errore di flash su un dispositivo con una partizione critica bloccata si risolve in un centro assistenza, e non sempre gratis.
Perché è anche instabile
Anche lasciando da parte tutto quanto detto sopra, una soluzione del genere ha vita breve. Il contrassegno di fonte fittizia è cambiato con le versioni di Android: prima di Android 12 le app leggevano un campo, da Android 12 un altro, e i vecchi aggiramenti hanno smesso di funzionare. L’attestazione della piattaforma si aggiorna dal lato del servizio, non del dispositivo: quindi si rompe senza il tuo intervento e in un momento qualsiasi.
In pratica significa armeggiare di continuo: dopo ogni aggiornamento del sistema, dell’app o dell’attestazione stessa devi verificare se l’aggiramento funziona ancora e riconfigurare di nuovo qualcosa. Non lo consideriamo accettabile e non lo consigliamo a nessuno: è proprio per questo che Mock Location non nasconde il contrassegno e non lo farà.
Come finisce per l’account
I servizi che controllano la posizione non lo fanno per dispetto: per loro la posizione è la prova di un fatto. Un corriere ha segnato una consegna, un dipendente ha timbrato su un sito, un utente ha confermato una regione per un piano tariffario. Falsificare questa prova viola le regole del servizio, e spesso anche un contratto.
Le conseguenze sono prevedibili: blocco dell’account senza rimborso e senza revisione, negli scenari di lavoro una conversazione con il datore di lavoro e in alcuni casi contestazioni legali. La nostra posizione sulla legalità della simulazione in sé è in una risposta a parte: hai il diritto di cambiare la tua posizione, ma ingannare un servizio che su quella posizione si basa è un’altra cosa.
Cosa fare se la simulazione ti serve per un compito legittimo
La buona notizia: la stragrande maggioranza degli scenari funziona senza nascondere nulla, perché lì le app semplicemente non leggono il contrassegno.
Mappe e navigazione, meteo, ricerca nei dintorni, annunci e prezzi locali, test di scenari legati alla posizione: tutti accettano le coordinate simulate così come sono. Puoi verificare in un minuto se l’app che ti serve è in questo gruppo: attiva la simulazione e guarda cosa mostra (come verificare).
Se l’app risulta tra quelle che leggono il contrassegno, l’unica opzione che funziona non è aggirare il controllo ma risolvere il compito in un altro modo. I contenuti regionali più spesso richiedono la rete, non il GPS: simulare la posizione o usare una VPN. Per testare la tua app: un emulatore e le build di debug, dove la simulazione è integrata e non inganna nessuno (una guida per il QA).
In breve
Il rilevamento della simulazione non si può escludere del tutto: i livelli di controllo sono quattro e la modifica del sistema ne chiude uno alzando però il contrassegno «dispositivo modificato», che fa rifiutare le stesse app ancora prima.
Mock Location lavora rigorosamente nel meccanismo integrato di Android: cos’è questo meccanismo, perché il root non serve e perché un’app vede le coordinate reali sono spiegati a parte. Non pubblichiamo guide per aggirare i controlli: non per prudenza, ma perché non risolvono il compito e creano all’utente problemi più grandi di quello iniziale.