 Mock Location
Kun je locatiesimulatie verbergen voor apps
‘Hoe maak ik de simulatie onzichtbaar’ wordt vaker gevraagd dan wat ook. Het korte antwoord: het eerste en meest voor de hand liggende kenmerk verbergen is technisch mogelijk, maar het levert niet op waarvoor het bedoeld is — een app komt nog op drie andere, onafhankelijke manieren achter de simulatie, en de prijs van het aanpassen van het systeem staat nergens in verhouding. Hieronder hoe detectie echt werkt en waarom we die weg niet beschrijven en niet ondersteunen.
Hoe een app achter de simulatie komt
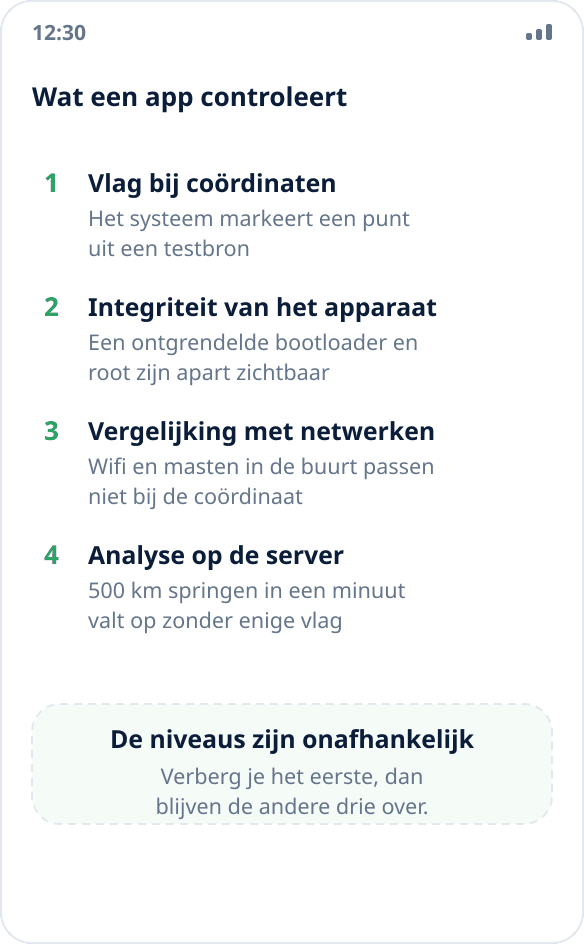
Er zijn vier niveaus, en ze staan los van elkaar.
Het eerste is een vlag bij de coördinaat zelf. Android markeert elk punt uit een testbron met een apart veld, en de app leest dat met één regel code. Dat is een open, ingebouwde interface van het systeem, geen geheime controle.
Het tweede is de integriteit van het apparaat. Een ontgrendelde bootloader en root zijn zichtbaar voor de attestatie van het platform, ongeacht wat er met de coördinaten gebeurt. De app hoeft niet te weten of je je locatie simuleert: het is genoeg om te weten dat het systeem is aangepast en helemaal te weigeren te werken.
Het derde is vergelijking met de omgeving. De telefoon ziet wifinetwerken en zendmasten om zich heen, en die passen niet bij de coördinaat waarnaar je ‘bent verhuisd’. Het een met het ander vergelijken is voor een dienst eenvoudig.
Het vierde is analyse op de server. Vijfhonderd kilometer in een minuut, een volkomen rechte baan, een nauwkeurigheid die nooit een meter verandert — dat is allemaal aan de kant van de dienst zichtbaar, zonder één vlag op het apparaat.
Wat de weg via root wel en niet doet
Handleidingen op internet beschrijven steeds hetzelfde: ontgrendel de bootloader, verkrijg root, installeer een module die ingrijpt in de systeemlaag en de vlag ‘nepbron’ van coördinaten weghaalt.
Dat sluit precies het eerste van de vier niveaus af. De attestatie van het apparaat faalt per definitie na het ontgrendelen van de bootloader — en niet door de simulatie, maar door de aanpassing zelf. Vergelijking met netwerken en analyse op de server hebben helemaal niets met het apparaat te maken: de dienst voert ze uit, en geen enkele module op de telefoon heeft er invloed op.
Het resultaat is een ruil: je zet de meest zichtbare controle uit en zet tegelijk een tweede, veel grovere aan — ‘het apparaat is aangepast’. Voor de apps waar het om ging (banken, bezorging, tijdregistratie) is het resultaat slechter dan eerst: vroeger werkten ze en negeerden ze gewoon de gesimuleerde coördinaten; nu starten ze helemaal niet meer.
Wat niet meer werkt na een aanpassing
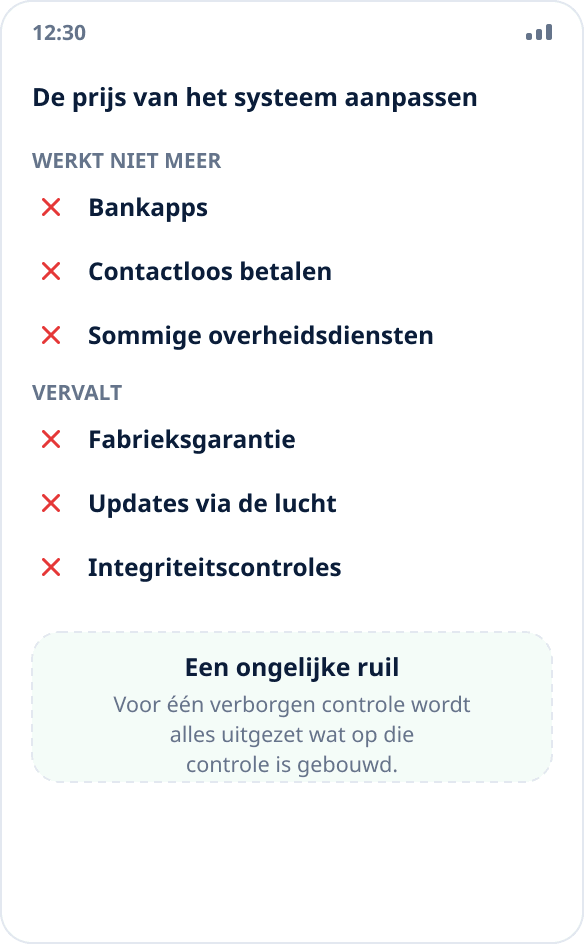
Op de meeste apparaten wist het ontgrendelen van de bootloader alle gegevens en vervalt de garantie — dat is het officiële standpunt van de fabrikanten, geen kleine lettertjes.
Verder op de lijst: bankapps en contactloos betalen weigeren te werken op een apparaat dat de attestatie niet doorstaat; hetzelfde geldt voor sommige overheids- en bedrijfsdiensten; updates via de lucht installeren niet meer of breken het systeem bij installatie; integriteitscontroles beschermen je niet meer — een kwaadaardige app met roottoegang krijgt dezelfde mogelijkheden als een nuttige.
Een apart punt is het risico dat de telefoon onbruikbaar wordt. Een fout bij het flashen op een apparaat met een vergrendelde kritieke partitie wordt door een servicecentrum hersteld, en niet altijd gratis.
Waarom het ook nog instabiel is
Zelfs als je al het bovenstaande buiten beschouwing laat, heeft zo’n oplossing een kort leven. De vlag ‘nepbron’ is met de Android-versies veranderd: vóór Android 12 lazen apps het ene veld, vanaf Android 12 een ander, en de oude omwegen werkten niet meer. De attestatie van het platform wordt aan de kant van de dienst bijgewerkt, niet op het apparaat — dus ze breekt zonder dat jij iets doet en op een willekeurig moment.
In de praktijk betekent dat voortdurend gepruts: na elke update van het systeem, de app of de attestatie zelf moet je nagaan of de omweg nog werkt en opnieuw iets instellen. Dat vinden we niet aanvaardbaar en raden we niemand aan — en precies daarom verbergt Mock Location de vlag niet en zal hij dat ook niet doen.
Hoe het afloopt voor het account
Diensten die de locatie controleren, doen dat niet uit kwade wil: voor hen is de locatie het bewijs van een feit. Een koerier heeft een bezorging gemarkeerd, een medewerker heeft ingecheckt op een locatie, een gebruiker heeft een regio bevestigd voor een tarief. Zulk bewijs vervalsen schendt de regels van de dienst, en vaak ook een contract.
De gevolgen zijn voorspelbaar: een blokkade van het account zonder terugbetaling en zonder herziening, bij werkscenario’s — een gesprek met de werkgever, en in sommige gevallen juridische claims. Ons standpunt over de legaliteit van simulatie als zodanig staat in een apart antwoord: je mag je eigen locatie veranderen, maar een dienst misleiden die op die locatie vertrouwt, is een ander verhaal.
Wat te doen als je simulatie nodig hebt voor een legitieme taak
Het goede nieuws: verreweg de meeste scenario’s werken zonder enig verbergen, omdat de apps daar de vlag gewoon niet lezen.
Kaarten en navigatie, weer, zoeken in de buurt, lokale aanbiedingen en prijzen, locatiescenario’s testen — die accepteren gesimuleerde coördinaten zoals ze zijn. Of de app die je nodig hebt in deze groep valt, controleer je in een minuut: zet de simulatie aan en kijk wat hij toont (hoe je controleert).
Blijkt het een app te zijn die de vlag leest, dan is de enige werkende optie niet de controle omzeilen, maar de taak anders oplossen. Voor regionale inhoud heb je vaker het netwerk nodig dan gps: locatie vervalsen of VPN. Om je eigen app te testen — een emulator en debugbuilds, waarin simulatie is ingebouwd en niemand voor de gek houdt (een uitleg voor QA).
In het kort
Detectie van simulatie is nooit helemaal uit te sluiten: er zijn vier controleniveaus, en het aanpassen van het systeem sluit er één af terwijl het de vlag ‘apparaat aangepast’ opwerpt, waardoor dezelfde apps nog eerder weigeren.
Mock Location werkt strikt binnen het ingebouwde mechanisme van Android: wat dat mechanisme is, waarom root niet nodig is en waarom een app echte coördinaten ziet wordt apart behandeld. Handleidingen voor het omzeilen van controles publiceren we niet — niet uit voorzichtigheid, maar omdat ze de taak niet oplossen en de gebruiker grotere problemen bezorgen dan het oorspronkelijke.