 Mock Location
Konum değiştirme uygulamalardan gizlenebilir mi
«Konum değiştirmeyi tespit edilemez nasıl yaparım» en sık sorulan sorudur. Kısa yanıt: ilk ve en bariz işareti gizlemek teknik olarak mümkündür, ama amaçlanan sonucu vermez: bir uygulama konum değiştirmeyi üç bağımsız yolla daha öğrenir ve sisteme müdahalenin bedeli orantısız derecede yüksektir. Aşağıda tespitin gerçekte nasıl çalıştığı ve bu yolu neden ne anlattığımız ne de desteklediğimiz açıklanıyor.
Bir uygulama konum değiştirmeyi nasıl öğrenir
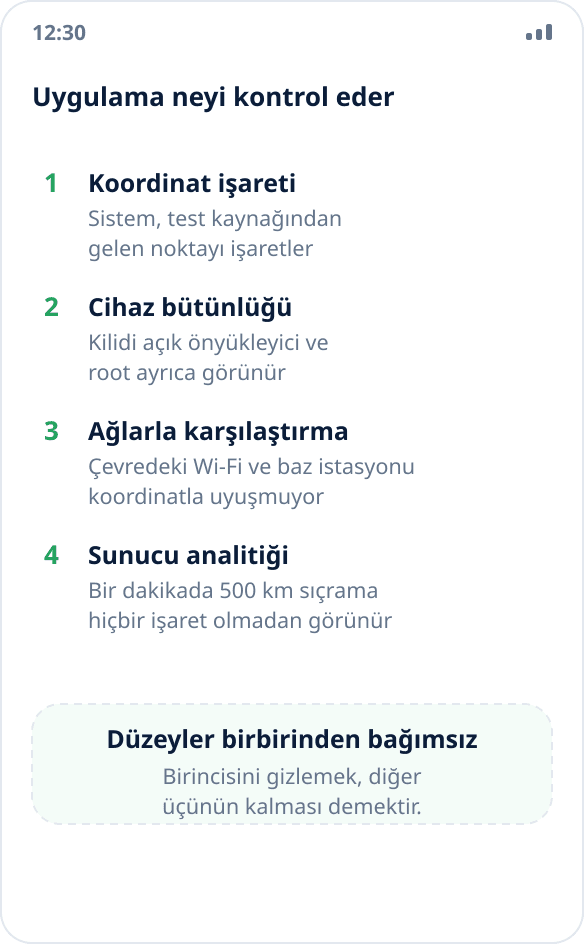
Dört düzey vardır ve birbirlerinden bağımsızdırlar.
Birincisi koordinatın kendisindeki işarettir. Android, test kaynağından gelen her noktayı ayrı bir alanla etiketler ve uygulama onu tek satır kodla okur. Bu gizli bir kontrol değil, sistemin açık, yerleşik bir arayüzüdür.
İkincisi cihaz bütünlüğüdür. Kilidi açık önyükleyici ve root, koordinatlara ne olduğundan bağımsız olarak platform doğrulamasına görünür. Uygulamanın konumunuzu değiştirip değiştirmediğinizi bilmesine gerek yoktur: sistemin değiştirildiğini bilmesi ve tamamen çalışmayı reddetmesi yeterlidir.
Üçüncüsü çevreyle karşılaştırmadır. Telefon etrafındaki Wi-Fi ağlarını ve baz istasyonlarını görür ve bunların kümesi «taşındığınız» koordinatla uyuşmaz. Birini diğeriyle eşleştirmek bir hizmet için kolaydır.
Dördüncüsü sunucu analitiğidir. Bir dakikada beş yüz kilometre yer değiştirme, kusursuz düz bir yörünge, bir metre bile değişmeyen doğruluk: bunların hepsi cihazda tek bir işaret olmadan hizmet tarafında görünür.
Root yolu neyi yapar, neyi yapmaz
İnternetteki kılavuzlar hep aynı şeyi anlatır: önyükleyicinin kilidini açın, root alın, sistem katmanına müdahale eden ve koordinatlardan sahte kaynak işaretini kaldıran bir modül yükleyin.
Bu, dört düzeyin tam olarak ilkini kapatır. Cihaz doğrulaması, önyükleyicinin kilidi açıldıktan sonra tanım gereği başarısız olur; hem de konum değiştirme yüzünden değil, müdahalenin kendisi yüzünden. Ağlarla karşılaştırma ve sunucu analitiğinin ise cihazla hiç ilgisi yoktur: bunları hizmet yapar ve telefondaki hiçbir modül onları etkilemez.
Sonuç bir takastır: en görünür kontrolü kapatır ve aynı anda ikinci, çok daha kaba bir kontrolü açarsınız: «cihaz değiştirilmiş». Her şeyin uğruna yapıldığı uygulamalar (bankalar, teslimat, kurumsal takip) için sonuç öncekinden kötüdür: önceden çalışıyor ve değiştirilmiş koordinatları basitçe yok sayıyorlardı; şimdi hiç açılmıyorlar.
Müdahaleden sonra neler çalışmaz
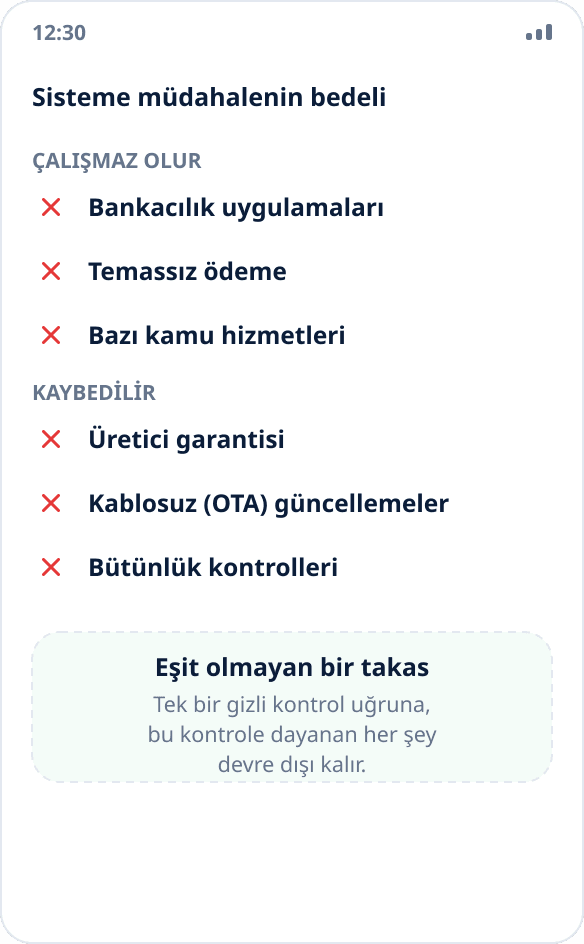
Çoğu cihazda önyükleyici kilidini açmak tüm verileri siler ve garantiyi geçersiz kılar; bu, üreticilerin resmi tutumudur, küçük harflerle yazılmış bir not değil.
Listenin devamı: bankacılık uygulamaları ve temassız ödeme, doğrulamadan geçemeyen bir cihazda çalışmayı reddeder; bazı kamu ve kurumsal hizmetler de öyle; kablosuz güncellemeler yüklenmez veya yüklenirken sistemi bozar; bütünlük kontrolleri sizi korumayı bırakır: root erişimi olan kötü amaçlı bir uygulama, yararlı bir uygulamayla aynı olanaklara sahip olur.
Ayrı bir madde de telefonu kullanılamaz hale getirme riskidir. Kritik bölümü kilitli bir cihazda yazılım yükleme hatası servis merkezinde düzeltilir, her zaman da ücretsiz değil.
Neden ayrıca kararsızdır
Yukarıdakilerin hepsini bir kenara bıraksak bile böyle bir çözümün ömrü kısadır. Sahte kaynak işareti Android sürümleriyle birlikte değişti: Android 12'den önce uygulamalar bir alanı, Android 12'den itibaren başka bir alanı okur ve eski geçici çözümler çalışmayı bıraktı. Platform doğrulaması cihazda değil hizmet tarafında güncellenir; bu yüzden siz bir şey yapmadan ve rastgele bir anda bozulur.
Pratikte bu sürekli kurcalamak demektir: sistemin, uygulamanın veya doğrulamanın kendisinin her güncellemesinden sonra geçici çözümün hâlâ çalışıp çalışmadığını kontrol etmeniz ve yine bir şeyleri yeniden ayarlamanız gerekir. Bunu kabul edilebilir saymıyor ve kimseye önermiyoruz; Mock Location'ın işareti gizlememesinin ve gizlemeyecek olmasının nedeni tam olarak budur.
Hesap için nasıl sonuçlanır
Konumu kontrol eden hizmetler bunu kötü niyetten yapmaz: onlar için konum bir olgunun kanıtıdır. Bir kurye teslimatı işaretledi, bir çalışan bir sahada yoklama verdi, bir kullanıcı bir tarife için bölgesini onayladı. Böyle bir kanıtı sahtelemek hizmetin kurallarını, çoğu zaman da bir sözleşmeyi ihlal eder.
Sonuçlar öngörülebilir: iadesiz ve incelemesiz hesap engeli, iş senaryolarında işverenle bir konuşma ve bazı durumlarda hukuki talepler. Konum değiştirmenin kendisinin yasallığına dair tutumumuz ayrı bir yanıtta: kendi konumunuzu değiştirme hakkınız var, ama o konuma güvenen bir hizmeti yanıltmak başka bir konudur.
Meşru bir iş için konum değiştirme gerekiyorsa ne yapmalı
İyi haber: senaryoların büyük çoğunluğu hiçbir gizleme olmadan çalışır, çünkü oradaki uygulamalar işareti basitçe okumaz.
Haritalar ve navigasyon, hava durumu, yakın arama, yerel ilanlar ve fiyatlar, konuma bağlı senaryoları test etme: bunların hepsi değiştirilmiş koordinatları olduğu gibi kabul eder. İhtiyacınız olan uygulamanın bu grupta olup olmadığını bir dakikada kontrol edebilirsiniz: konum değiştirmeyi açın ve ne gösterdiğine bakın (nasıl kontrol edilir).
Uygulama işareti okuyanlardan çıkarsa çalışan tek seçenek kontrolü aşmak değil, işi başka yoldan çözmektir. Bölgesel içerik için çoğu zaman GPS değil ağ gerekir: konum değiştirme mi VPN mi. Kendi uygulamanızı test etmek için: konum değiştirmenin yerleşik olduğu ve kimseyi kandırmadığı emülatör ve hata ayıklama derlemeleri (QA için anlatım).
Kısacası
Konum değiştirmenin tespiti tamamen önlenemez: dört kontrol düzeyi vardır ve sisteme müdahale bunlardan birini kapatırken «cihaz değiştirilmiş» işaretini yükseltir; bu da aynı uygulamaların daha da erken reddetmesine yol açar.
Mock Location kesinlikle Android'in yerleşik mekanizması içinde çalışır: bu mekanizmanın ne olduğu, neden root gerekmediği ve uygulamanın neden gerçek koordinatları gördüğü ayrıca anlatılıyor. Kontrolleri aşma kılavuzları yayımlamıyoruz; temkinden değil, işi çözmedikleri ve kullanıcıya asıl sorundan daha büyük sorunlar yarattıkları için.