 Mock Location
ซ่อนการจำลองตำแหน่งจากแอปได้ไหม
“ทำให้การจำลองตรวจไม่พบได้อย่างไร” เป็นคำถามที่ถามบ่อยที่สุด คำตอบสั้นๆ: การซ่อนสัญญาณแรกที่ชัดที่สุดทำได้ในทางเทคนิค แต่ไม่ได้ผลตามที่ตั้งใจ แอปยังรู้เรื่องการจำลองได้อีกสามทางที่แยกจากกัน และราคาของการแก้ไขระบบสูงเกินกว่าเหตุ ด้านล่างคือการตรวจจับทำงานอย่างไรจริงๆ และทำไมเราไม่อธิบายและไม่สนับสนุนเส้นทางนี้
แอปรู้เรื่องการจำลองได้อย่างไร
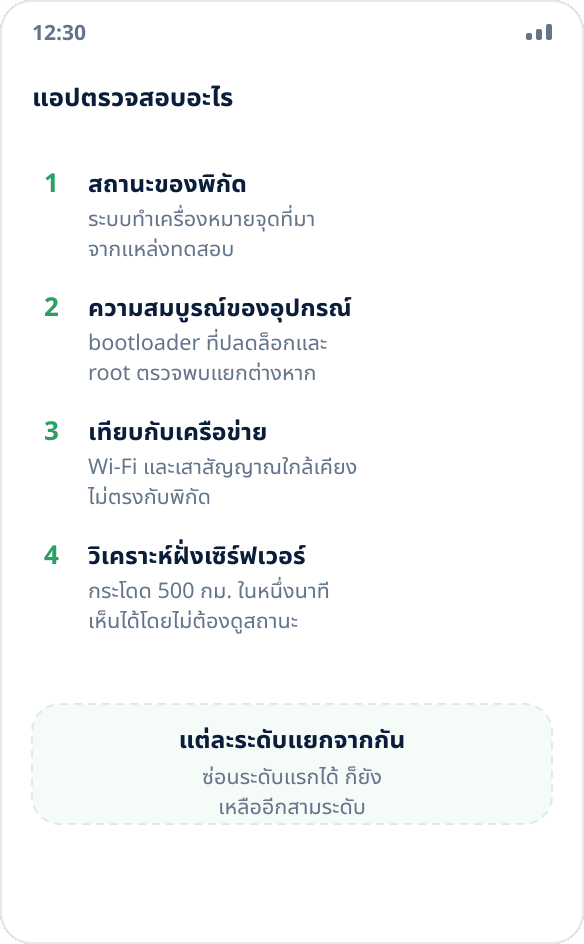
มีสี่ระดับ และแยกจากกัน
ระดับแรกคือเครื่องหมายบนพิกัดเอง Android ทำเครื่องหมายให้ทุกจุดจากแหล่งทดสอบด้วยฟิลด์แยก และแอปอ่านได้ด้วยโค้ดบรรทัดเดียว นี่คืออินเทอร์เฟซในตัวของระบบที่เปิดเผย ไม่ใช่การตรวจลับ
ระดับที่สองคือความสมบูรณ์ของอุปกรณ์ bootloader ที่ปลดล็อกและ root มองเห็นได้จากการยืนยันของแพลตฟอร์ม ไม่ว่าจะเกิดอะไรกับพิกัด แอปไม่ต้องรู้ว่าคุณจำลองตำแหน่งหรือไม่ แค่รู้ว่าระบบถูกแก้ไขก็ปฏิเสธการทำงานได้เลย
ระดับที่สามคือการเทียบกับสภาพแวดล้อม โทรศัพท์เห็นเครือข่าย Wi-Fi และเสาสัญญาณรอบตัว และชุดนี้ไม่ตรงกับพิกัดที่คุณ “ย้าย” ไป บริการเทียบสองอย่างนี้ได้ง่าย
ระดับที่สี่คือการวิเคราะห์ฝั่งเซิร์ฟเวอร์ การเคลื่อนที่ห้าร้อยกิโลเมตรในหนึ่งนาที เส้นทางตรงเป๊ะ ความแม่นยำที่ไม่เปลี่ยนแม้แต่เมตรเดียว ทั้งหมดนี้เห็นได้ที่ฝั่งบริการโดยไม่ต้องมีเครื่องหมายใดบนอุปกรณ์
เส้นทาง root ทำอะไรได้และไม่ได้
คู่มือบนอินเทอร์เน็ตอธิบายเหมือนกันหมด: ปลดล็อก bootloader ทำ root ติดตั้งโมดูลที่แทรกแซงชั้นระบบและลบเครื่องหมายแหล่งจำลองออกจากพิกัด
วิธีนี้ปิดได้แค่ระดับแรกจากสี่ระดับ การยืนยันอุปกรณ์จะไม่ผ่านโดยปริยายหลังปลดล็อก bootloader และไม่ผ่านเพราะการแก้ไขเอง ไม่ใช่เพราะการจำลอง การเทียบกับเครือข่ายและการวิเคราะห์ฝั่งเซิร์ฟเวอร์ไม่เกี่ยวกับอุปกรณ์เลย บริการเป็นผู้ทำ และไม่มีโมดูลในโทรศัพท์ใดมีผล
ผลคือการแลกเปลี่ยน: คุณปิดการตรวจที่เห็นชัดที่สุด และในขณะเดียวกันก็เปิดการตรวจอีกแบบที่หยาบกว่ามาก คือ “อุปกรณ์ถูกแก้ไข” สำหรับแอปที่เป็นเป้าหมายตั้งแต่แรก (ธนาคาร การส่งของ การติดตามของบริษัท) ผลแย่กว่าเดิม: ก่อนหน้านี้แอปทำงานและแค่เพิกเฉยต่อพิกัดจำลอง ตอนนี้เปิดไม่ได้เลย
อะไรใช้ไม่ได้หลังแก้ไขระบบ
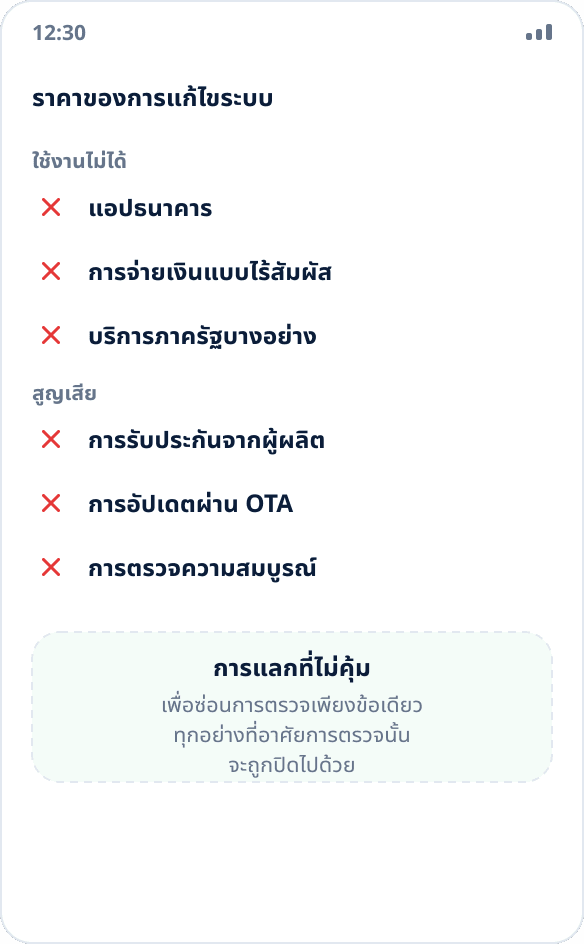
ในอุปกรณ์ส่วนใหญ่ การปลดล็อก bootloader จะลบข้อมูลทั้งหมดและทำให้การรับประกันสิ้นสุด นี่คือจุดยืนอย่างเป็นทางการของผู้ผลิต ไม่ใช่ตัวอักษรเล็กๆ
ต่อจากนั้น: แอปธนาคารและการจ่ายเงินแบบไร้สัมผัสปฏิเสธการทำงานบนอุปกรณ์ที่ไม่ผ่านการยืนยัน บริการภาครัฐและของบริษัทบางอย่างก็เช่นกัน อัปเดตผ่าน OTA ติดตั้งไม่ได้หรือทำให้ระบบพังเมื่อติดตั้ง การตรวจความสมบูรณ์เลิกปกป้องคุณ แอปอันตรายที่มีสิทธิ์ root ได้ความสามารถเท่ากับแอปที่มีประโยชน์
อีกข้อคือความเสี่ยงที่โทรศัพท์จะใช้งานไม่ได้ ข้อผิดพลาดในการแฟลชบนอุปกรณ์ที่พาร์ทิชันสำคัญถูกล็อกต้องแก้ที่ศูนย์บริการ และไม่ได้ฟรีเสมอไป
ทำไมยังไม่เสถียรอีกด้วย
แม้ไม่นับทั้งหมดข้างต้น วิธีแบบนี้ก็อยู่ได้ไม่นาน เครื่องหมายแหล่งจำลองเปลี่ยนไปตามเวอร์ชัน Android: ก่อน Android 12 แอปอ่านฟิลด์หนึ่ง ตั้งแต่ Android 12 อ่านอีกฟิลด์ และวิธีเลี่ยงแบบเก่าก็ใช้ไม่ได้ การยืนยันของแพลตฟอร์มอัปเดตที่ฝั่งบริการ ไม่ใช่ที่อุปกรณ์ จึงพังได้โดยคุณไม่ได้ทำอะไรและในเวลาใดก็ได้
ในทางปฏิบัติหมายถึงการแก้ไขไม่รู้จบ: หลังอัปเดตระบบ แอป หรือการยืนยันเองทุกครั้ง ต้องตรวจว่าวิธีเลี่ยงยังใช้ได้หรือไม่ และตั้งค่าใหม่อีกครั้ง เราไม่ถือว่ายอมรับได้และไม่แนะนำให้ใคร ซึ่งเป็นเหตุผลที่ Mock Location ไม่ซ่อนเครื่องหมายและจะไม่ซ่อน
จบอย่างไรสำหรับบัญชี
บริการที่ตรวจตำแหน่งไม่ได้ทำเพราะอยากกลั่นแกล้ง สำหรับบริการเหล่านี้ ตำแหน่งคือหลักฐานยืนยัน ไรเดอร์กดส่งของแล้ว พนักงานเช็กอินที่หน้างาน ผู้ใช้ยืนยันภูมิภาคเพื่อแพ็กเกจราคา การปลอมหลักฐานแบบนี้ละเมิดกฎของบริการ และบ่อยครั้งละเมิดสัญญาด้วย
ผลที่ตามมาคาดเดาได้: การแบนบัญชีโดยไม่คืนเงินและไม่พิจารณาใหม่ ในสถานการณ์การทำงาน ต้องคุยกับนายจ้าง และในบางกรณีอาจถูกเรียกร้องทางกฎหมาย จุดยืนของเราเรื่องความถูกกฎหมายของการจำลองโดยทั่วไปอยู่ในคำตอบแยก: คุณมีสิทธิ์เปลี่ยนตำแหน่งของตัวเอง แต่การทำให้บริการที่อาศัยตำแหน่งนั้นเข้าใจผิดเป็นอีกเรื่องหนึ่ง
ทำอย่างไรหากต้องการจำลองเพื่องานที่ชอบธรรม
ข่าวดี: สถานการณ์ส่วนใหญ่ใช้ได้โดยไม่ต้องซ่อนอะไร เพราะแอปเหล่านั้นไม่ได้อ่านเครื่องหมาย
แผนที่และการนำทาง สภาพอากาศ การค้นหาใกล้ฉัน ประกาศและราคาท้องถิ่น การทดสอบสถานการณ์ที่ขึ้นกับตำแหน่ง ทั้งหมดนี้รับพิกัดจำลองตามที่เป็น ตรวจได้ในหนึ่งนาทีว่าแอปที่คุณต้องการอยู่ในกลุ่มนี้หรือไม่: เปิดการจำลองแล้วดูว่าแอปแสดงอะไร (วิธีตรวจ)
หากแอปนั้นอ่านเครื่องหมาย ทางเลือกเดียวที่ใช้ได้คือไม่เลี่ยงการตรวจ แต่แก้โจทย์ด้วยวิธีอื่น เนื้อหาตามภูมิภาคมักต้องใช้เครือข่าย ไม่ใช่ GPS: การจำลองตำแหน่งกับ VPN สำหรับการทดสอบแอปของคุณเอง ใช้อีมูเลเตอร์และบิลด์สำหรับดีบัก ซึ่งมีการจำลองในตัวและไม่ได้หลอกใคร (คู่มือสำหรับ QA)
สรุปสั้นๆ
ตัดความเป็นไปได้ที่จะถูกตรวจพบการจำลองออกไปทั้งหมดไม่ได้ การตรวจมีสี่ระดับ และการแก้ไขระบบปิดได้หนึ่งระดับ แต่เพิ่มสัญญาณ “อุปกรณ์ถูกแก้ไข” ซึ่งทำให้แอปเดิมปฏิเสธเร็วขึ้นอีก
Mock Location ทำงานภายในกลไกในตัวของ Android เท่านั้น: กลไกนี้คืออะไร ทำไมไม่ต้อง root และทำไมแอปเห็นพิกัดจริง อธิบายแยกไว้ เราไม่เผยแพร่คู่มือการเลี่ยงการตรวจ ไม่ใช่เพราะระมัดระวัง แต่เพราะคู่มือแบบนั้นไม่ได้แก้โจทย์ และสร้างปัญหาให้ผู้ใช้มากกว่าปัญหาเดิม