 Mock Location
Poate fi ascunsă simularea locației de aplicații
„Cum fac simularea nedetectabilă” se întreabă mai des decât orice altceva. Răspunsul scurt: ascunderea primului și celui mai evident semn este tehnic posibilă, dar nu dă rezultatul pentru care se face — o aplicație află despre simulare pe încă trei căi independente, iar costul modificării sistemului este disproporționat. Mai jos vedeți cum funcționează de fapt detectarea și de ce nu descriem și nu sprijinim această cale.
Cum află o aplicație despre simulare
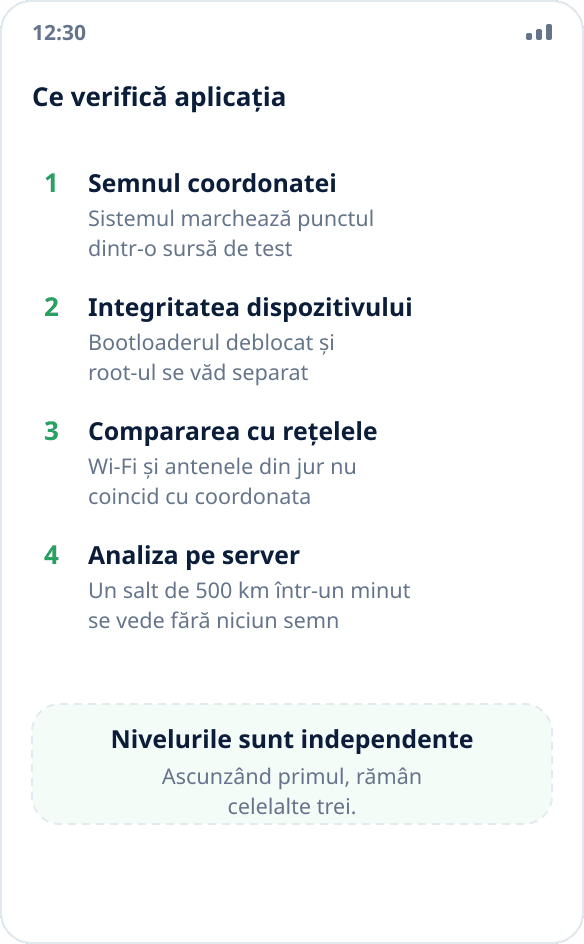
Există patru niveluri și sunt independente unul de altul.
Primul este un semn pe coordonata însăși. Android marchează fiecare punct dintr-o sursă de test cu un câmp separat, iar aplicația îl citește cu o singură linie de cod. Este o interfață deschisă, integrată în sistem, nu o verificare secretă.
Al doilea este integritatea dispozitivului. Un bootloader deblocat și root-ul sunt vizibile pentru atestarea platformei indiferent de ce se întâmplă cu coordonatele. Aplicației nu-i trebuie să știe dacă vă simulați locația: îi ajunge să știe că sistemul a fost modificat și să refuze complet să funcționeze.
Al treilea este compararea cu împrejurimile. Telefonul vede rețelele Wi-Fi și antenele celulare din jur, iar setul lor nu corespunde coordonatei în care v-ați „mutat”. Pentru un serviciu este ușor să le compare.
Al patrulea este analiza pe server. O deplasare de cinci sute de kilometri într-un minut, o traiectorie perfect dreaptă, o precizie care nu se schimbă nici cu un metru — toate acestea se văd din partea serviciului fără niciun semn pe dispozitiv.
Ce face și ce nu face calea cu root
Ghidurile de pe internet descriu același lucru: deblocați bootloaderul, obțineți root, instalați un modul care intervine în stratul de sistem și elimină din coordonate semnul sursei de test.
Astfel se închide exact primul dintre cele patru niveluri. Atestarea dispozitivului eșuează prin definiție după deblocarea bootloaderului — și eșuează nu din cauza simulării, ci din cauza modificării înseși. Compararea cu rețelele și analiza pe server nu au deloc legătură cu dispozitivul: le face serviciul, iar niciun modul de pe telefon nu le influențează.
Rezultatul este un schimb: dezactivați verificarea cea mai vizibilă și în același timp activați una a doua, mult mai grosolană — „dispozitivul a fost modificat”. Pentru aplicațiile din cauza cărora s-a pornit totul (bănci, livrări, pontaj corporativ), rezultatul este mai rău decât înainte: înainte funcționau și doar ignorau coordonatele simulate; acum nu mai pornesc deloc.
Ce nu mai funcționează după modificare
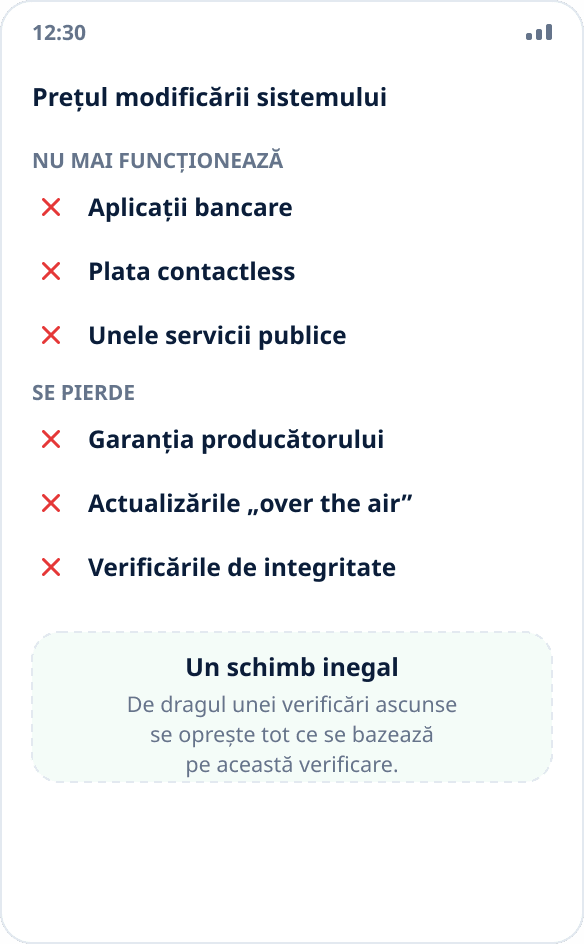
Pe majoritatea dispozitivelor, deblocarea bootloaderului șterge toate datele și anulează garanția — aceasta este poziția oficială a producătorilor, nu o notă de subsol.
Mai departe pe listă: aplicațiile bancare și plata contactless refuză să funcționeze pe un dispozitiv care nu trece atestarea; la fel unele servicii publice și corporative; actualizările „over the air” nu se mai instalează sau strică sistemul la instalare; verificările de integritate nu vă mai protejează — o aplicație rău intenționată cu acces root primește aceleași posibilități ca una utilă.
Un punct separat este riscul de a face telefonul inutilizabil. O eroare de instalare a firmware-ului pe un dispozitiv cu partiția critică blocată se repară la service și nu întotdeauna gratuit.
De ce este și instabil
Chiar lăsând deoparte tot ce s-a spus mai sus, o astfel de soluție are viață scurtă. Semnul sursei de test s-a schimbat odată cu versiunile Android: până la Android 12 aplicațiile citeau un câmp, din Android 12 — altul, iar vechile ocolișuri au încetat să funcționeze. Atestarea platformei se actualizează din partea serviciului, nu a dispozitivului — deci se strică fără participarea dvs. și într-un moment oarecare.
În practică asta înseamnă bricolaj permanent: după fiecare actualizare a sistemului, a aplicației sau a atestării înseși trebuie să verificați dacă ocolișul mai funcționează și să reconfigurați din nou ceva. Nu considerăm asta acceptabil și nu recomandăm nimănui — tocmai de aceea Mock Location nu ascunde semnul și nu îl va ascunde.
Cum se termină pentru cont
Serviciile care verifică locația nu o fac din răutate: pentru ele locația este dovada unui fapt. Un curier a marcat o livrare, un angajat s-a pontat la un obiectiv, un utilizator a confirmat regiunea pentru un plan tarifar. Falsificarea unei astfel de dovezi încalcă regulile serviciului și adesea și un contract.
Consecințele sunt previzibile: blocarea contului fără rambursare și fără reexaminare, în scenariile de serviciu — o discuție cu angajatorul, iar în unele cazuri pretenții juridice. Poziția noastră privind legalitatea simulării ca atare se află într-un răspuns separat: aveți dreptul să vă schimbați propria locație, dar inducerea în eroare a unui serviciu care se bazează pe această locație este altă poveste.
Ce faceți dacă aveți nevoie de simulare pentru o sarcină legitimă
Vestea bună: marea majoritate a scenariilor funcționează fără nicio ascundere, pentru că aplicațiile de acolo pur și simplu nu citesc semnul.
Hărțile și navigația, vremea, căutarea în jur, anunțurile și prețurile locale, testarea scenariilor legate de locație — toate acceptă coordonatele simulate așa cum sunt. Puteți verifica într-un minut dacă aplicația de care aveți nevoie face parte din acest grup: porniți simularea și vedeți ce arată (cum verificați).
Dacă aplicația se dovedește a fi dintre cele care citesc semnul, singura variantă funcțională nu este ocolirea verificării, ci rezolvarea sarcinii pe altă cale. Conținutul regional are mai des nevoie de rețea, nu de GPS: simularea locației sau VPN. Pentru testarea propriei aplicații — emulatorul și versiunile de depanare, în care simularea este integrată și nu păcălește pe nimeni (prezentare pentru QA).
Pe scurt
Detectarea simulării nu poate fi exclusă complet: există patru niveluri de verificare, iar modificarea sistemului închide unul dintre ele, ridicând în schimb semnul „dispozitiv modificat”, din cauza căruia aceleași aplicații refuză și mai devreme.
Mock Location funcționează strict în cadrul mecanismului integrat al Android: ce este acest mecanism, de ce nu e nevoie de root și de ce o aplicație vede coordonatele reale sunt descrise separat. Nu publicăm ghiduri de ocolire a verificărilor — nu din prudență, ci pentru că nu rezolvă sarcina și îi creează utilizatorului probleme mai mari decât cea inițială.