 Mock Location
Bisakah pemalsuan lokasi disembunyikan dari aplikasi
“Bagaimana membuat pemalsuan tidak terdeteksi” ditanyakan lebih sering daripada apa pun. Jawaban singkatnya: menyembunyikan tanda pertama dan paling jelas secara teknis bisa, tetapi tidak memberikan hasil yang diharapkan — aplikasi mengetahui pemalsuan dengan tiga cara independen lainnya, dan harga memodifikasi sistem sama sekali tidak sebanding. Di bawah ini cara kerja deteksi sebenarnya dan mengapa kami tidak menjelaskan dan tidak mendukung jalan ini.
Bagaimana aplikasi mengetahui pemalsuan
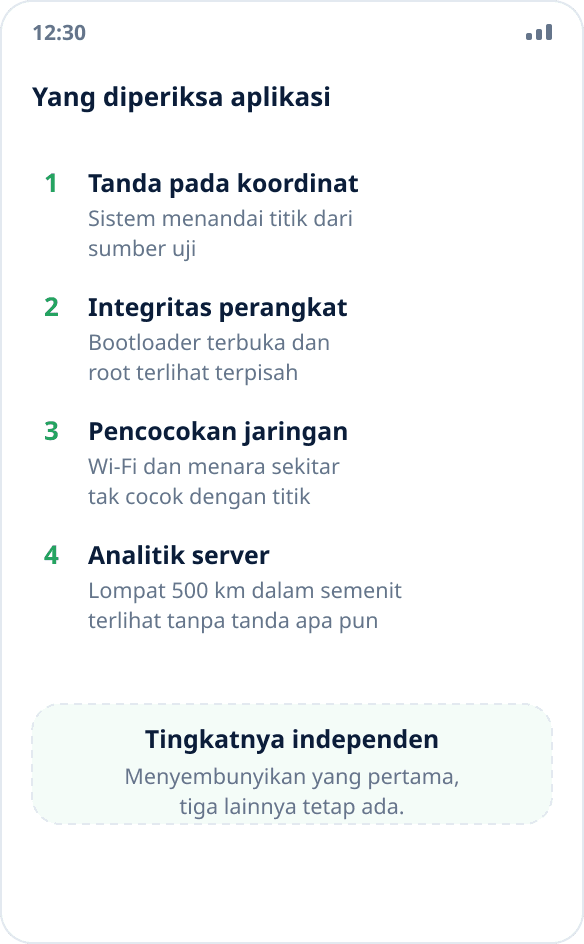
Ada empat tingkat, dan masing-masing tidak saling bergantung.
Pertama, tanda pada koordinat itu sendiri. Android menandai setiap titik dari sumber uji dengan kolom tersendiri, dan aplikasi membacanya dengan satu baris kode. Ini antarmuka sistem bawaan yang terbuka, bukan pemeriksaan rahasia.
Kedua, integritas perangkat. Bootloader yang dibuka dan root terlihat oleh atestasi platform terlepas dari apa yang terjadi pada koordinat. Aplikasi tidak perlu tahu apakah Anda memalsukan lokasi: cukup tahu bahwa sistem telah dimodifikasi dan menolak bekerja sama sekali.
Ketiga, pencocokan dengan sekitar. Ponsel melihat jaringan Wi-Fi dan menara seluler di sekitarnya, dan kumpulannya tidak cocok dengan koordinat tempat Anda “pindah”. Mencocokkan keduanya mudah bagi layanan.
Keempat, analitik server. Berpindah lima ratus kilometer dalam semenit, lintasan yang lurus sempurna, akurasi yang tidak pernah berubah satu meter pun — semua ini terlihat di sisi layanan tanpa satu tanda pun di perangkat.
Apa yang dilakukan dan tidak dilakukan jalan root
Panduan di internet menjelaskan hal yang sama: buka bootloader, dapatkan root, pasang modul yang mencampuri lapisan sistem dan menghapus tanda sumber palsu dari koordinat.
Ini menutup tepat yang pertama dari empat tingkat. Atestasi perangkat pasti gagal setelah bootloader dibuka — dan gagalnya bukan karena pemalsuan, melainkan karena modifikasi itu sendiri. Pencocokan jaringan dan analitik server sama sekali tidak berhubungan dengan perangkat: layanan yang melakukannya, dan tidak ada modul di ponsel yang memengaruhinya.
Hasilnya adalah pertukaran: Anda mematikan pemeriksaan yang paling terlihat sekaligus menyalakan pemeriksaan kedua yang jauh lebih kasar — “perangkat telah dimodifikasi”. Bagi aplikasi yang menjadi tujuan semua ini (bank, pengiriman, absensi perusahaan), hasilnya lebih buruk dari sebelumnya: dulu aplikasi itu berjalan dan sekadar mengabaikan koordinat palsu; sekarang sama sekali tidak bisa dibuka.
Apa yang berhenti berfungsi setelah modifikasi
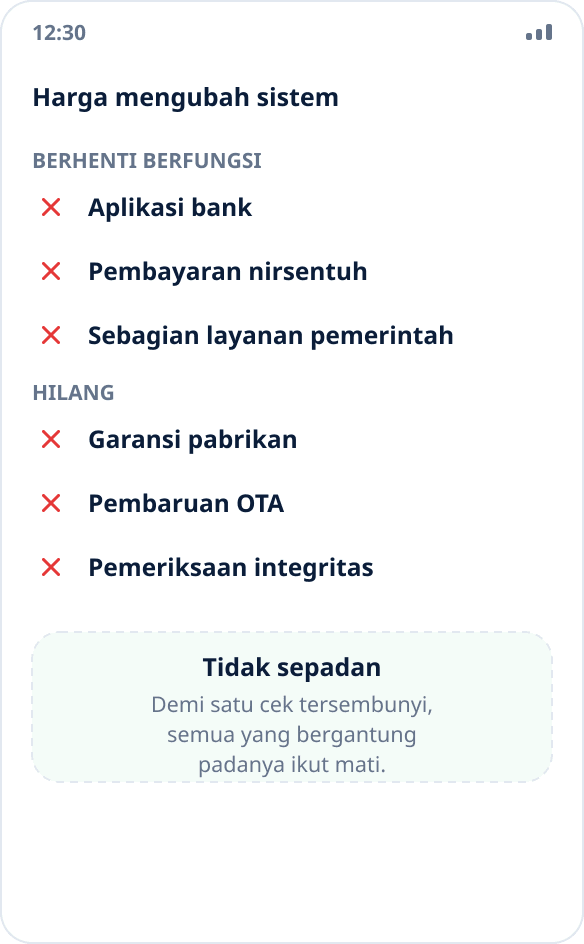
Di sebagian besar perangkat, membuka bootloader menghapus semua data dan membatalkan garansi — ini posisi resmi pabrikan, bukan cetakan kecil.
Berikutnya dalam daftar: aplikasi bank dan pembayaran nirsentuh menolak bekerja di perangkat yang gagal atestasi; begitu juga sebagian layanan pemerintah dan perusahaan; pembaruan OTA berhenti terpasang atau merusak sistem saat dipasang; pemeriksaan integritas tidak lagi melindungi Anda — aplikasi berbahaya dengan akses root mendapat kemampuan yang sama dengan aplikasi yang berguna.
Hal tersendiri adalah risiko ponsel tidak bisa dipakai. Kesalahan flashing di perangkat dengan partisi penting yang terkunci diperbaiki di pusat servis, dan tidak selalu gratis.
Mengapa juga tidak stabil
Bahkan jika semua hal di atas dikesampingkan, solusi semacam itu berumur pendek. Tanda sumber palsu berubah seiring versi Android: sebelum Android 12 aplikasi membaca satu kolom, sejak Android 12 kolom lain, dan cara lama berhenti berfungsi. Atestasi platform diperbarui di sisi layanan, bukan perangkat — jadi rusak tanpa campur tangan Anda dan pada saat yang tidak terduga.
Dalam praktiknya ini berarti terus-menerus mengutak-atik: setelah setiap pembaruan sistem, aplikasi, atau atestasi itu sendiri, Anda harus memeriksa apakah caranya masih berfungsi dan mengatur ulang sesuatu. Kami tidak menganggap ini wajar dan tidak menyarankannya kepada siapa pun — justru karena itu Mock Location tidak menyembunyikan tanda tersebut dan tidak akan melakukannya.
Bagaimana akhirnya bagi akun
Layanan yang memeriksa lokasi tidak melakukannya karena iseng: bagi mereka lokasi adalah bukti suatu fakta. Kurir menandai pengiriman, karyawan absen di lokasi, pengguna mengonfirmasi wilayah untuk paket harga. Memalsukan bukti semacam itu melanggar aturan layanan, dan sering juga kontrak.
Akibatnya mudah ditebak: pemblokiran akun tanpa pengembalian dana dan tanpa peninjauan, untuk skenario kerja — pembicaraan dengan pemberi kerja, dan dalam sebagian kasus tuntutan hukum. Posisi kami tentang legalitas pemalsuan itu sendiri ada di jawaban tersendiri: Anda berhak mengubah lokasi sendiri, tetapi menyesatkan layanan yang mengandalkan lokasi itu adalah cerita lain.
Apa yang dilakukan jika pemalsuan diperlukan untuk tugas yang sah
Kabar baiknya: sebagian besar skenario berjalan tanpa menyembunyikan apa pun, karena aplikasi di sana memang tidak membaca tanda itu.
Peta dan navigasi, cuaca, pencarian di sekitar, daftar dan harga lokal, pengujian skenario berbasis lokasi — semuanya menerima koordinat palsu apa adanya. Apakah aplikasi yang Anda perlukan termasuk kelompok ini bisa diperiksa dalam semenit: aktifkan pemalsuan dan lihat apa yang ditampilkannya (cara memeriksa).
Jika aplikasi itu ternyata membaca tanda tersebut, satu-satunya pilihan yang berhasil bukan melewati pemeriksaan, melainkan menyelesaikan tugas dengan cara lain. Konten regional lebih sering memerlukan jaringan, bukan GPS: pemalsuan lokasi atau VPN. Untuk menguji aplikasi sendiri — emulator dan build debug, tempat pemalsuan sudah tersedia dan tidak menipu siapa pun (panduan untuk QA).
Singkatnya
Deteksi pemalsuan tidak bisa dihindari sepenuhnya: ada empat tingkat pemeriksaan, dan memodifikasi sistem menutup salah satunya sambil menyalakan tanda “perangkat dimodifikasi”, yang membuat aplikasi yang sama menolak lebih cepat lagi.
Mock Location bekerja sepenuhnya di dalam mekanisme bawaan Android: apa mekanisme ini, mengapa root tidak diperlukan, dan mengapa aplikasi melihat koordinat asli dibahas terpisah. Kami tidak menerbitkan panduan melewati pemeriksaan — bukan karena hati-hati, melainkan karena panduan itu tidak menyelesaikan tugas dan menimbulkan masalah bagi pengguna yang lebih besar dari masalah awalnya.