 Mock Location
Peut-on cacher la simulation de position aux applications
« Comment rendre la simulation indétectable » est la question la plus posée. La réponse courte : masquer le premier indice, le plus évident, est techniquement possible, mais cela ne donne pas le résultat attendu : une application détecte la simulation de trois autres façons indépendantes, et le prix de la modification du système est sans commune mesure. Voici comment fonctionne réellement la détection et pourquoi nous ne décrivons ni ne prenons en charge cette voie.
Comment une application détecte la simulation
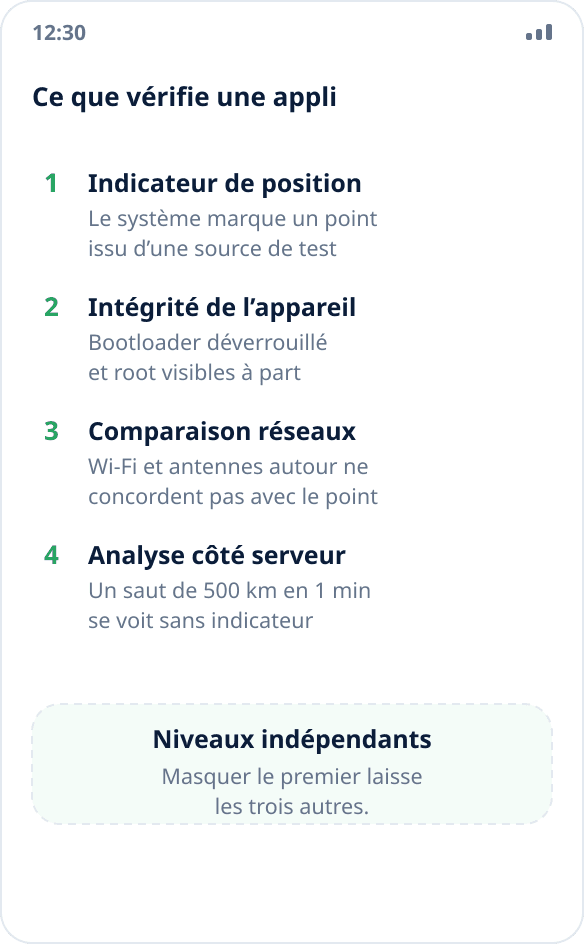
Il y a quatre niveaux, indépendants les uns des autres.
Le premier est un indicateur sur la coordonnée elle-même. Android marque chaque point issu d’une source de test d’un champ à part, et l’application le lit en une ligne de code. C’est une interface système ouverte et intégrée, pas une vérification secrète.
Le deuxième est l’intégrité de l’appareil. Un bootloader déverrouillé et le root sont visibles par l’attestation de la plateforme, quoi qu’il arrive aux coordonnées. L’application n’a pas besoin de savoir si vous simulez votre position : il lui suffit de savoir que le système a été modifié pour refuser complètement de fonctionner.
Le troisième est la comparaison avec l’environnement. Le téléphone voit les réseaux Wi-Fi et les antennes relais autour de lui, et leur ensemble ne correspond pas à la coordonnée vers laquelle vous vous êtes « déplacé ». Confronter l’un à l’autre est facile pour un service.
Le quatrième est l’analyse côté serveur. Un déplacement de cinq cents kilomètres en une minute, une trajectoire parfaitement rectiligne, une précision qui ne varie jamais d’un mètre : tout cela se voit côté service sans le moindre indicateur sur l’appareil.
Ce que fait la voie du root, et ce qu’elle ne fait pas
Les guides sur Internet décrivent tous la même chose : déverrouiller le bootloader, obtenir le root, installer un module qui intervient dans la couche système et retire l’indicateur de source fictive des coordonnées.
Cela ferme exactement le premier des quatre niveaux. L’attestation de l’appareil échoue par définition après le déverrouillage du bootloader, et elle échoue non pas à cause de la simulation mais à cause de la modification elle-même. La comparaison avec les réseaux et l’analyse côté serveur n’ont rien à voir avec l’appareil : c’est le service qui les effectue, et aucun module sur le téléphone n’agit dessus.
Le résultat est un échange : vous désactivez la vérification la plus visible et activez en même temps une seconde, beaucoup plus grossière, « l’appareil a été modifié ». Pour les applications qui étaient en jeu (banques, livraison, suivi en entreprise), le résultat est pire qu’avant : auparavant, elles fonctionnaient en ignorant simplement les coordonnées simulées ; maintenant, elles ne démarrent plus du tout.
Ce qui cesse de fonctionner après la modification
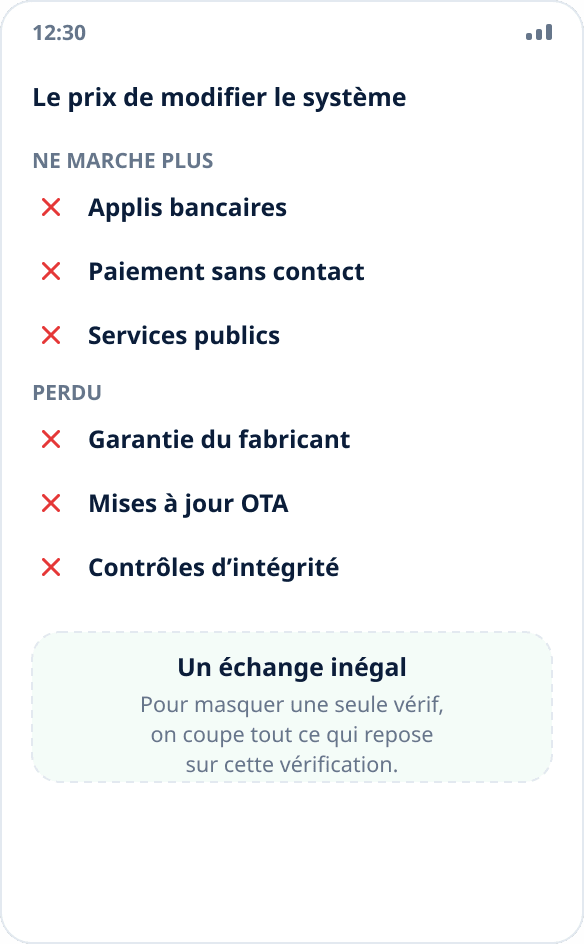
Sur la plupart des appareils, le déverrouillage du bootloader efface toutes les données et annule la garantie : c’est la position officielle des fabricants, pas une clause en petits caractères.
Ensuite, la liste continue : les applications bancaires et le paiement sans contact refusent de fonctionner sur un appareil qui échoue à l’attestation ; certains services publics et d’entreprise aussi ; les mises à jour OTA ne s’installent plus ou cassent le système à l’installation ; les contrôles d’intégrité cessent de vous protéger, et une application malveillante dotée de l’accès root obtient les mêmes possibilités qu’une application utile.
À part : le risque de rendre le téléphone inutilisable. Une erreur de flashage sur un appareil dont une partition critique est verrouillée se répare en centre de service, et pas toujours gratuitement.
Pourquoi c’est aussi instable
Même en mettant tout cela de côté, une telle solution a la vie courte. L’indicateur de source fictive a changé au fil des versions d’Android : avant Android 12, les applications lisaient un champ, à partir d’Android 12 un autre, et les anciens contournements ont cessé de fonctionner. L’attestation de la plateforme est mise à jour côté service, pas sur l’appareil : elle casse donc sans votre intervention et à un moment arbitraire.
En pratique, cela signifie un bricolage permanent : après chaque mise à jour du système, de l’application ou de l’attestation elle-même, il faut vérifier que le contournement fonctionne encore et reconfigurer quelque chose. Nous ne jugeons pas cela acceptable et ne le recommandons à personne ; c’est justement pourquoi Mock Location ne masque pas l’indicateur et ne le fera pas.
Comment cela se termine pour le compte
Les services qui vérifient la position ne le font pas par malveillance : pour eux, la position est la preuve d’un fait. Un livreur a marqué une livraison, un employé a pointé sur un site, un utilisateur a confirmé une région pour une offre tarifaire. Falsifier une telle preuve enfreint les règles du service, et souvent un contrat aussi.
Les conséquences sont prévisibles : blocage du compte sans remboursement ni réexamen, pour les scénarios professionnels une discussion avec l’employeur, et dans certains cas des poursuites. Notre position sur la légalité de la simulation en tant que telle se trouve dans une réponse dédiée : vous avez le droit de changer votre propre position, mais tromper un service qui s’appuie sur cette position est une autre histoire.
Que faire si vous avez besoin de la simulation pour un usage légitime
La bonne nouvelle : l’immense majorité des scénarios fonctionnent sans rien masquer, car les applications concernées ne lisent tout simplement pas l’indicateur.
Cartes et navigation, météo, recherche à proximité, annonces et prix locaux, tests de scénarios liés à la position : tout cela accepte les coordonnées simulées telles quelles. Vous pouvez vérifier en une minute si l’application qui vous intéresse fait partie de ce groupe : activez la simulation et regardez ce qu’elle affiche (comment vérifier).
Si l’application s’avère lire l’indicateur, la seule option qui marche n’est pas de contourner la vérification mais de résoudre la tâche autrement. Le contenu régional dépend plus souvent du réseau que du GPS : simulation de position ou VPN. Pour tester votre propre application : un émulateur et des versions de débogage, où la simulation est intégrée et ne trompe personne (une présentation pour la QA).
En bref
La détection de la simulation ne peut pas être totalement exclue : il y a quatre niveaux de vérification, et modifier le système en ferme un tout en levant l’indicateur « appareil modifié », qui fait refuser ces mêmes applications encore plus tôt.
Mock Location fonctionne strictement dans le cadre du mécanisme intégré d’Android : ce qu’est ce mécanisme, pourquoi le root n’est pas nécessaire et pourquoi une application voit les vraies coordonnées sont traités à part. Nous ne publions pas de guides de contournement des vérifications : non par prudence, mais parce qu’ils ne résolvent pas la tâche et créent à l’utilisateur des problèmes plus graves que le problème initial.