 Mock Location
¿Se puede ocultar la ubicación simulada a las aplicaciones?
«¿Cómo hago que la simulación sea indetectable?» es lo que más se pregunta. La respuesta corta: ocultar el primer indicio, el más evidente, es técnicamente posible, pero no da el resultado buscado: una aplicación detecta la simulación de otras tres formas independientes, y el precio de modificar el sistema es desproporcionado. A continuación, cómo funciona de verdad la detección y por qué no describimos ni apoyamos ese camino.
Cómo detecta una aplicación la simulación
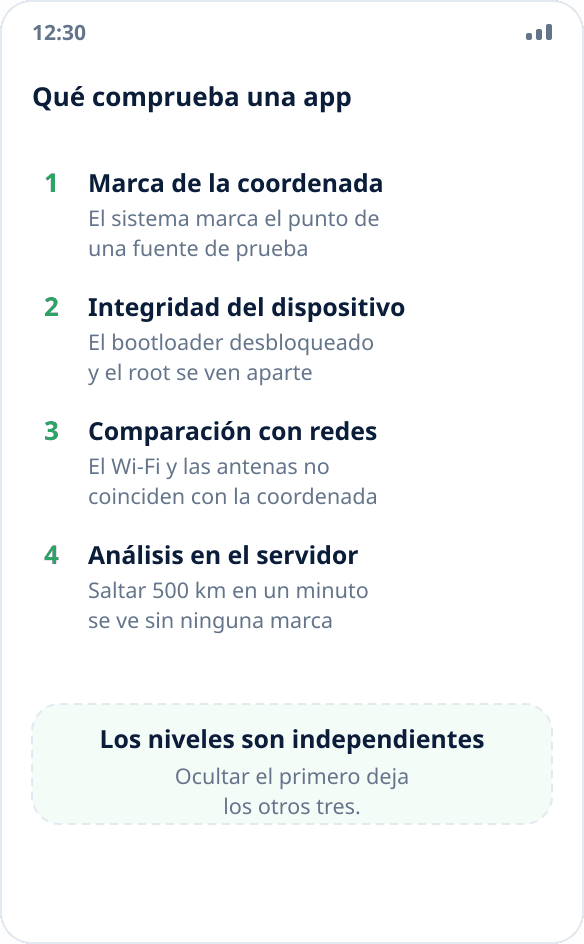
Hay cuatro niveles, independientes entre sí.
El primero es una marca en la propia coordenada. Android marca cada punto de una fuente de prueba con un campo aparte, y la aplicación lo lee con una línea de código. Es una interfaz del sistema abierta e integrada, no una comprobación secreta.
El segundo es la integridad del dispositivo. Un bootloader desbloqueado y el root son visibles para la certificación de la plataforma sin importar lo que pase con las coordenadas. A la aplicación no le hace falta saber si simulas tu ubicación: le basta con saber que el sistema se ha modificado para negarse a funcionar.
El tercero es la comparación con el entorno. El teléfono ve redes Wi-Fi y antenas de telefonía a su alrededor, y ese conjunto no coincide con la coordenada a la que te has «movido». Contrastar una cosa con la otra es fácil para un servicio.
El cuarto es el análisis en el servidor. Desplazarse quinientos kilómetros en un minuto, una trayectoria perfectamente recta, una precisión que no varía ni un metro: todo esto se ve desde el servicio sin una sola marca en el dispositivo.
Qué hace y qué no hace el camino del root
Las guías de internet describen lo mismo: desbloquear el bootloader, obtener root e instalar un módulo que interfiere en la capa del sistema y quita de las coordenadas la marca de fuente simulada.
Esto cierra justo el primero de los cuatro niveles. La certificación del dispositivo falla por definición tras desbloquear el bootloader, y no falla por la simulación, sino por la propia modificación. La comparación con las redes y el análisis en el servidor no tienen nada que ver con el dispositivo: los hace el servicio, y ningún módulo del teléfono influye en ellos.
El resultado es un intercambio: apagas la comprobación más visible y a la vez enciendes otra mucho más burda, «el dispositivo ha sido modificado». Para las aplicaciones por las que se hacía todo esto (bancos, reparto, control corporativo), el resultado es peor que antes: antes funcionaban y simplemente ignoraban las coordenadas simuladas; ahora no se abren.
Qué deja de funcionar tras la modificación
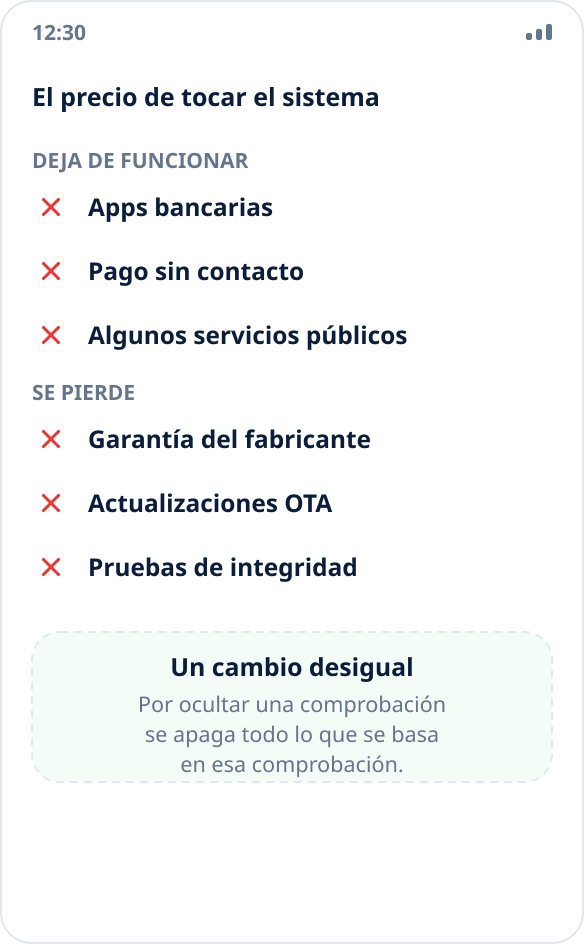
En la mayoría de dispositivos, desbloquear el bootloader borra todos los datos y anula la garantía: es la postura oficial de los fabricantes, no letra pequeña.
Siguiendo la lista: las apps bancarias y el pago sin contacto se niegan a funcionar en un dispositivo que no supera la certificación; también algunos servicios públicos y corporativos; las actualizaciones OTA dejan de instalarse o rompen el sistema al instalarse; las comprobaciones de integridad dejan de protegerte: una aplicación maliciosa con acceso root obtiene las mismas capacidades que una útil.
Un punto aparte es el riesgo de dejar el teléfono inservible. Un error al flashear un dispositivo con una partición crítica bloqueada lo arregla un servicio técnico, y no siempre gratis.
Por qué además es inestable
Incluso dejando de lado todo lo anterior, una solución así dura poco. La marca de fuente simulada ha cambiado con las versiones de Android: antes de Android 12 las aplicaciones leían un campo, y desde Android 12, otro, y los antiguos apaños dejaron de funcionar. La certificación de la plataforma se actualiza en el lado del servicio, no en el dispositivo, así que se rompe sin que intervengas y en cualquier momento.
En la práctica, esto significa retocar constantemente: tras cada actualización del sistema, de la aplicación o de la propia certificación hay que comprobar si el apaño sigue funcionando y volver a configurar algo. No lo consideramos aceptable y no se lo recomendamos a nadie, y precisamente por eso Mock Location no oculta la marca ni lo hará.
Cómo acaba para la cuenta
Los servicios que comprueban la ubicación no lo hacen por fastidiar: para ellos la ubicación es la prueba de un hecho. Un repartidor marcó una entrega, un empleado fichó en un centro, un usuario confirmó una región para una tarifa. Falsificar esa prueba infringe las normas del servicio y, a menudo, también un contrato.
Las consecuencias son previsibles: bloqueo de la cuenta sin reembolso y sin revisión; en escenarios laborales, una conversación con la empresa, y en algunos casos, reclamaciones legales. Nuestra postura sobre la legalidad de la simulación en sí está en una respuesta aparte: tienes derecho a cambiar tu propia ubicación, pero engañar a un servicio que se basa en esa ubicación es otra cosa.
Qué hacer si necesitas la simulación para una tarea legítima
La buena noticia: la inmensa mayoría de los escenarios funcionan sin ocultar nada, porque las aplicaciones simplemente no leen la marca.
Mapas y navegación, el tiempo, búsqueda de sitios cercanos, anuncios locales y precios, pruebas de escenarios basados en la ubicación: todo esto acepta las coordenadas simuladas tal cual. Puedes comprobar en un minuto si la aplicación que necesitas está en este grupo: activa la simulación y mira qué muestra (cómo comprobarlo).
Si la aplicación resulta ser de las que leen la marca, la única opción que funciona no es saltarse la comprobación, sino resolver la tarea de otra forma. El contenido regional necesita más a menudo la red que el GPS: cambiar la ubicación o usar una VPN. Para probar tu propia aplicación, un emulador y compilaciones de depuración, donde la simulación viene integrada y no engaña a nadie (un recorrido para QA).
En resumen
La detección de la simulación no se puede descartar del todo: hay cuatro niveles de comprobación, y modificar el sistema cierra uno de ellos a cambio de levantar la marca «dispositivo modificado», que hace que esas mismas aplicaciones se nieguen aún antes.
Mock Location funciona estrictamente dentro del mecanismo integrado de Android: qué es ese mecanismo, por qué no hace falta root y por qué una aplicación ve las coordenadas reales se explican aparte. No publicamos guías para saltarse comprobaciones; no por prudencia, sino porque no resuelven la tarea y crean al usuario problemas mayores que el original.