 Mock Location
Google Play dışından APK güvenle nasıl yüklenir
Bir uygulamayı APK dosyasından yüklemek, mağaza kuralları nedeniyle Google Play'e giremeyen programlar için yaygın bir uygulamadır. Risk yükleme yönteminin kendisinde değil, dosyanın yolda kolayca değiştirilebilmesindedir. Bunun nasıl kontrol edildiğine ve uygulama imzasının neden göründüğünden daha önemli olduğuna bakalım.
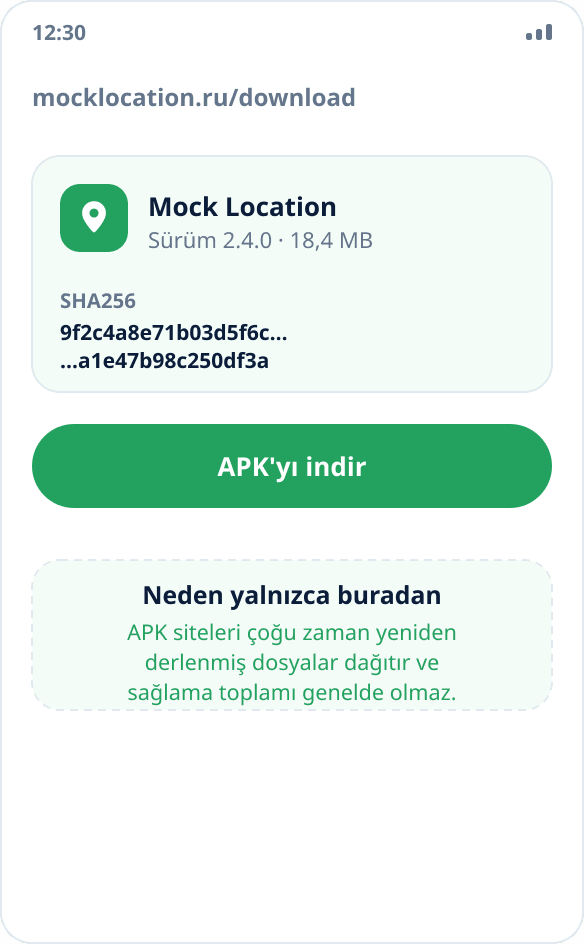
Dosyayı yalnızca geliştiricinin sitesinden indirin
APK toplayıcı siteler çoğu zaman içine reklam veya daha kötüsü yerleştirilmiş, yeniden derlenmiş dosyalar dağıtır. Resmi indirme sayfası dosya boyutunu, sürümü ve sağlama toplamını yayımlar; toplayıcılarda bu bilgiler genellikle yoktur.
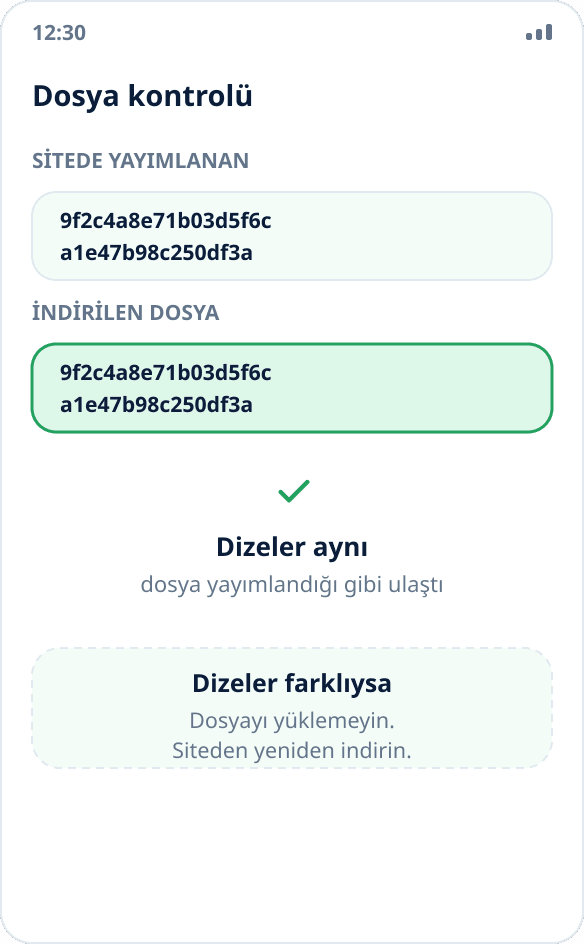
SHA256 sağlama toplamını kontrol edin
İndirme sayfasında dosyanın SHA256 özeti yer alır. İndirilen APK için bu özeti, bu özelliğe sahip herhangi bir dosya yöneticisiyle hesaplayın ve dizeleri karşılaştırın. Eşleşme, dosyanın tam olarak yayımlandığı gibi ulaştığı anlamına gelir; uyuşmazlık ise yüklememek ve yeniden indirmek için bir nedendir.
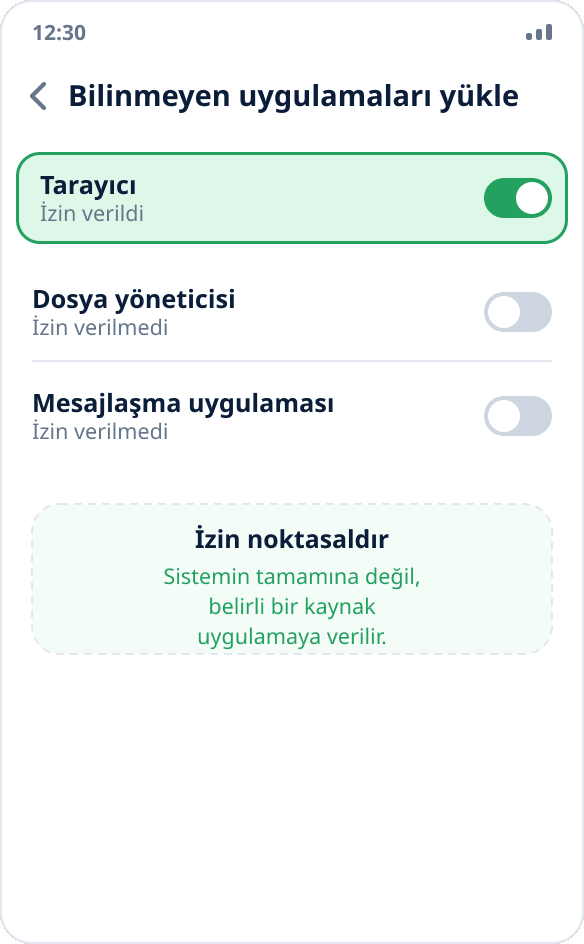
Kaynaktan yüklemeye izin verin
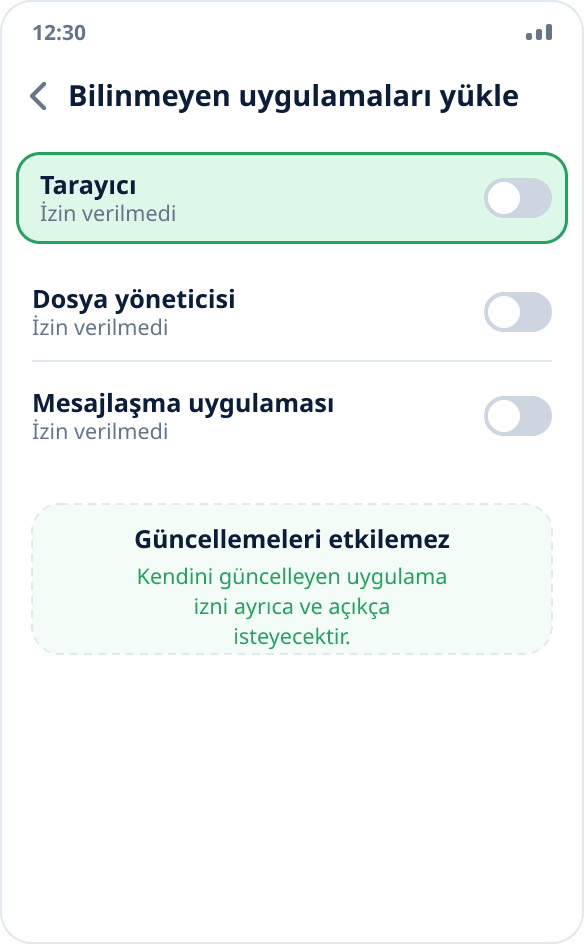
İndirilen dosyayı açın; Android bir uyarı gösterir ve ayarlara gitmeyi önerir. «Bu kaynaktan izin ver»i açın. İzin sistemin tamamına değil, belirli bir kaynak uygulamaya (tarayıcıya veya dosya yöneticisine) verilir.
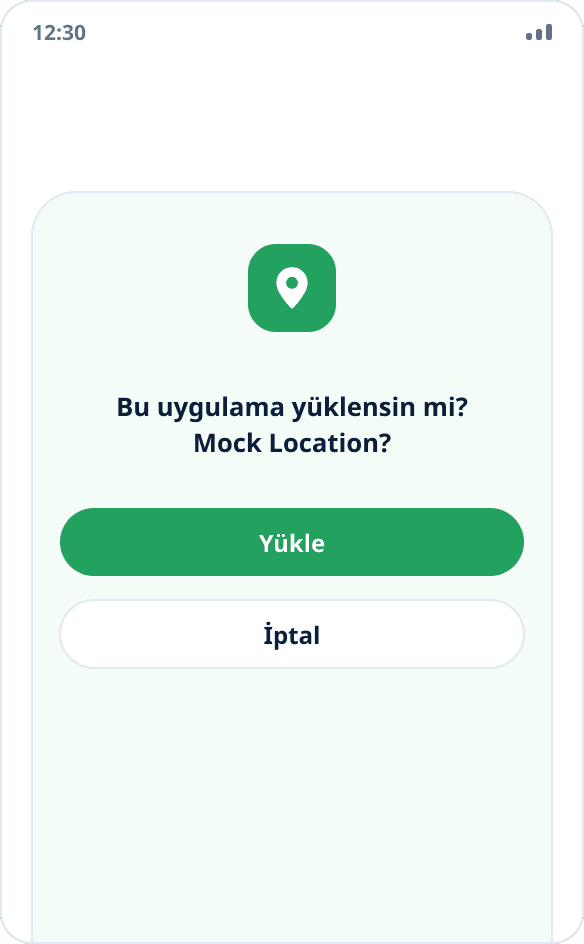
Uygulamayı yükleyin
Geri dönün ve yüklemeyi onaylayın. Android, bilinmeyen kaynaktan gelen bir uygulamanın zararlı olabileceği uyarısını mağaza dışındaki her APK için gösterir; bu, bu dosyanın kontrol edilmesinin sonucu değildir.
Artık gerekmiyorsa izni geri alın
Yükledikten sonra kaynaktan yükleme iznini aynı yerden, kaynak uygulamanın ayarlarından kapatabilirsiniz. Bu sonraki güncellemeleri etkilemez: kendini güncelleme özelliği olan bir uygulama izni ayrıca ve açıkça isteyecektir.
Uygulama imzası neden önemli
Her APK geliştiricinin anahtarıyla imzalanır. Android yüklemede imzayı kontrol eder ve farklı bir anahtarla imzalanmış bir dosyayı yüklü uygulamanın üzerine yüklemenize izin vermez; deneme uyumsuz güncelleme hatasıyla biter.
Bu hem bir koruma hem de pratik bir kısıtlamanın nedenidir: mağaza derlemesi ile site derlemesi farklı anahtarlarla imzalanır, bu yüzden biri uygulamayı kaldırmadan diğerinin yerini alamaz. Giriş yapmışsanız veriler kaybolmaz: yerler ve geçmiş senkronizasyondan geri gelir.
Güncelleme neden verileri silmez
Yeni bir sürümü eskisinin üzerine yüklemek yeniden kurulum değil, güncellemedir: sistem uygulamanın depolamasını korur. Yerel yerler, geçmiş, ayarlar ve hesap girişiniz yerinde kalır, etkin bir sahte konum kendiliğinden geri yüklenir.
Veriler yalnızca uygulama tamamen kaldırıldığında kaybolur ve yalnızca yerel veriler: hesapla senkronize edilen her şey giriş yaptıktan sonra geri yüklenir.
Play Protect uyarısı ne anlama gelir
Play Protect, mağaza dışındaki herhangi bir uygulamayı, tamamen zararsız olanı bile yüklerken uyarı gösterebilir. Bu, kısmen Google Play dışında dağıtılma olgusuna dayanan bir sezgisel yöntemdir, belirli bir dosya hakkında hüküm değildir.
Sizin tarafınızda anlamlı kontrol, sağlama toplamını resmi indirme sayfasında yayımlananla karşılaştırmaktır: bu, mağazanın sezgisel yönteminin onu beğenip beğenmediği sorusunu değil, bunun doğru dosya olup olmadığı sorusunu yanıtlar.