 Mock Location
Veilig een APK installeren buiten Google Play
Een app installeren uit een APK-bestand is gebruikelijk voor programma’s die volgens de regels van de winkel niet in Google Play komen. Het risico zit niet in de installatiemethode zelf, maar in het feit dat het bestand onderweg makkelijk te vervangen is. We kijken hoe je dat controleert en waarom de ondertekening van de app belangrijker is dan het lijkt.
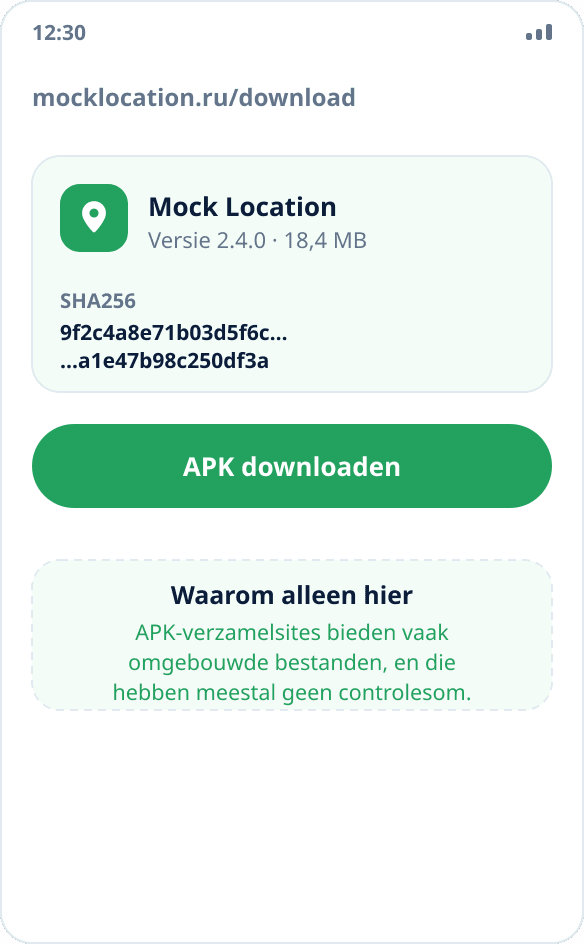
Download het bestand alleen van de website van de ontwikkelaar
APK-verzamelsites bieden vaak omgebouwde bestanden aan, met ingebouwde advertenties of erger. De officiële downloadpagina vermeldt de bestandsgrootte, de versie en de controlesom — verzamelsites hebben die informatie meestal niet.
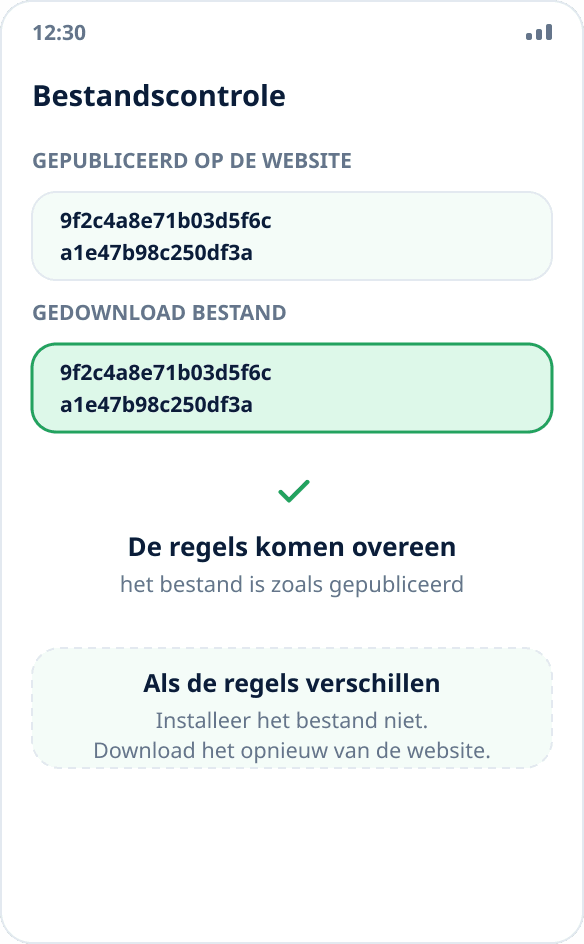
Controleer de SHA256-controlesom
De downloadpagina vermeldt de SHA256-hash van het bestand. Bereken die voor de gedownloade APK met een bestandsbeheerder die deze functie heeft en vergelijk de regels. Komen ze overeen, dan is het bestand precies zo aangekomen als het is gepubliceerd; een verschil is een reden om het niet te installeren en opnieuw te downloaden.
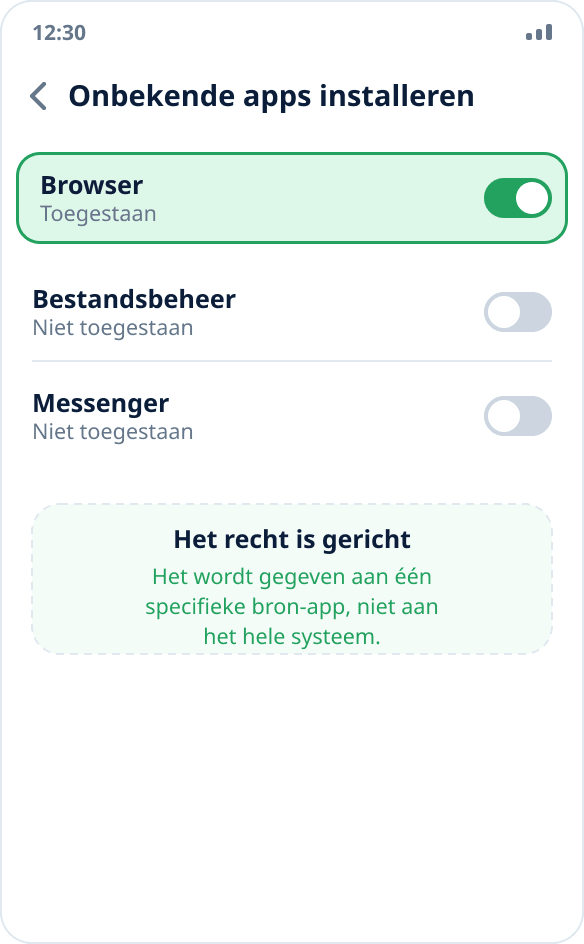
Sta installatie uit de bron toe
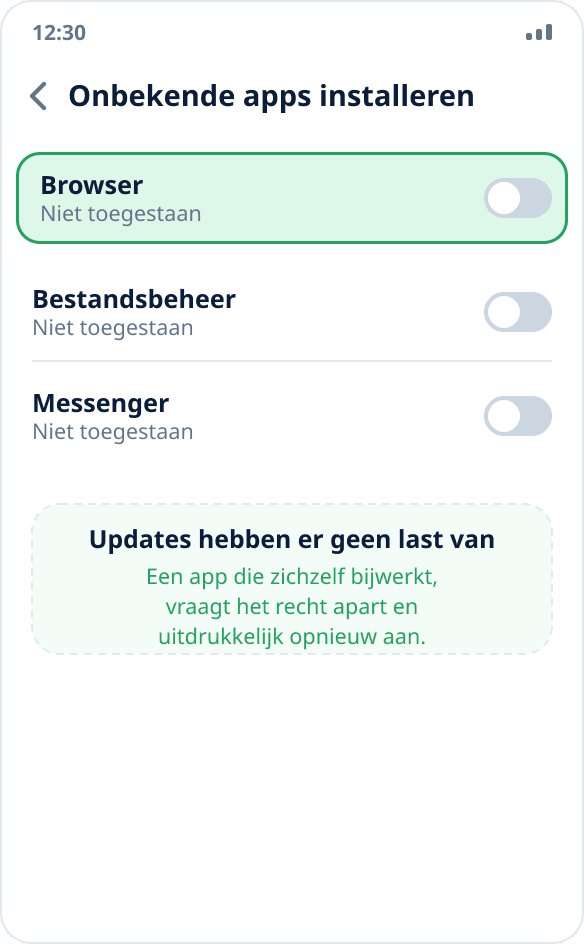
Open het gedownloade bestand — Android toont een waarschuwing en biedt aan naar de instellingen te gaan. Zet ‘Toestaan van deze bron’ aan. Het recht geldt voor één specifieke bron-app — de browser of bestandsbeheerder — niet voor het hele systeem.
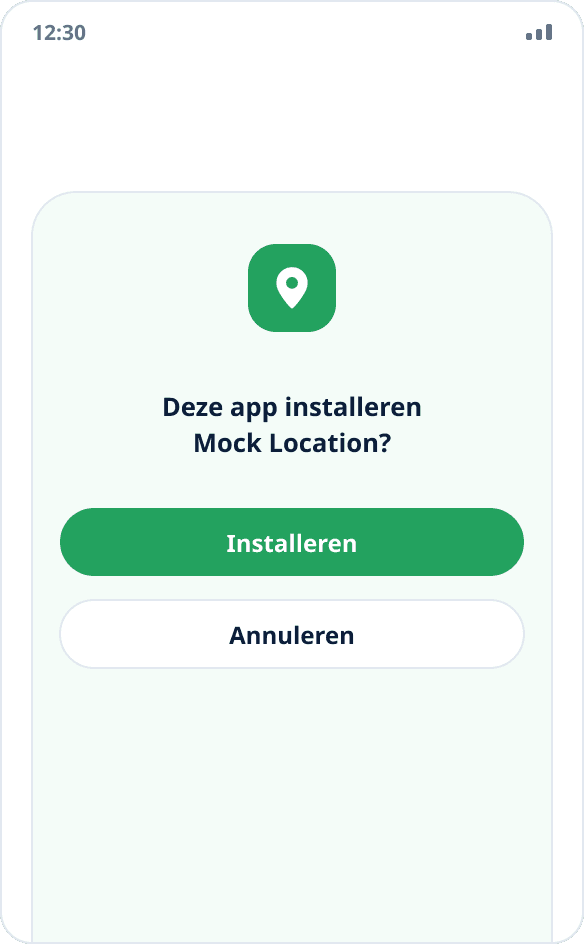
Installeer de app
Ga terug en bevestig de installatie. Android toont de waarschuwing dat een app uit een onbekende bron schadelijk kan zijn bij elke APK buiten een winkel — het is niet het resultaat van een controle van dit specifieke bestand.
Trek het recht in als je het niet meer nodig hebt
Na de installatie kun je het recht om uit de bron te installeren op dezelfde plek, in de instellingen van de bron-app, weer uitzetten. Dat heeft geen invloed op latere updates: een app met een functie voor zelfupdates vraagt het recht apart en uitdrukkelijk opnieuw aan.
Waarom de ondertekening van de app telt
Elke APK is ondertekend met de sleutel van de ontwikkelaar. Android controleert de handtekening bij de installatie en laat je geen bestand dat met een andere sleutel is ondertekend over de geïnstalleerde app heen installeren — de poging eindigt met een fout over een incompatibele update.
Dat is zowel bescherming als de reden voor één praktische beperking: de winkelbuild en de websitebuild zijn met verschillende sleutels ondertekend, dus de een kan de ander niet vervangen zonder de app te verwijderen. Gegevens gaan niet verloren als je bent ingelogd — plaatsen en geschiedenis komen terug via de synchronisatie.
Waarom een update geen gegevens wist
Een nieuwe versie over de oude heen installeren is een update, geen herinstallatie: het systeem bewaart de opslag van de app. Lokale plaatsen, geschiedenis, instellingen en je inlog blijven staan, en een actieve neplocatie wordt automatisch hersteld.
Gegevens gaan alleen verloren als de app volledig wordt verwijderd — en dan alleen de lokale: alles wat met het account is gesynchroniseerd, wordt na het inloggen hersteld.
Wat de waarschuwing van Play Protect betekent
Play Protect kan een waarschuwing tonen bij het installeren van elke app buiten de winkel — ook een volkomen onschuldige. Het is een heuristiek die deels uitgaat van het feit dat de app buiten Google Play wordt verspreid, geen oordeel over een specifiek bestand.
Een zinvolle controle aan jouw kant is de controlesom vergelijken met die op de officiële downloadpagina: die beantwoordt de vraag of dit het juiste bestand is, niet of de heuristiek van de winkel het goedkeurt.