 Mock Location
Cara aman memasang APK di luar Google Play
Memasang aplikasi dari file APK adalah praktik umum untuk program yang tidak masuk Google Play karena aturan toko itu. Risikonya bukan pada cara pemasangannya, melainkan pada file yang mudah diganti di tengah jalan. Mari lihat cara memeriksanya dan mengapa tanda tangan aplikasi lebih penting daripada kelihatannya.
Unduh file hanya dari situs developer
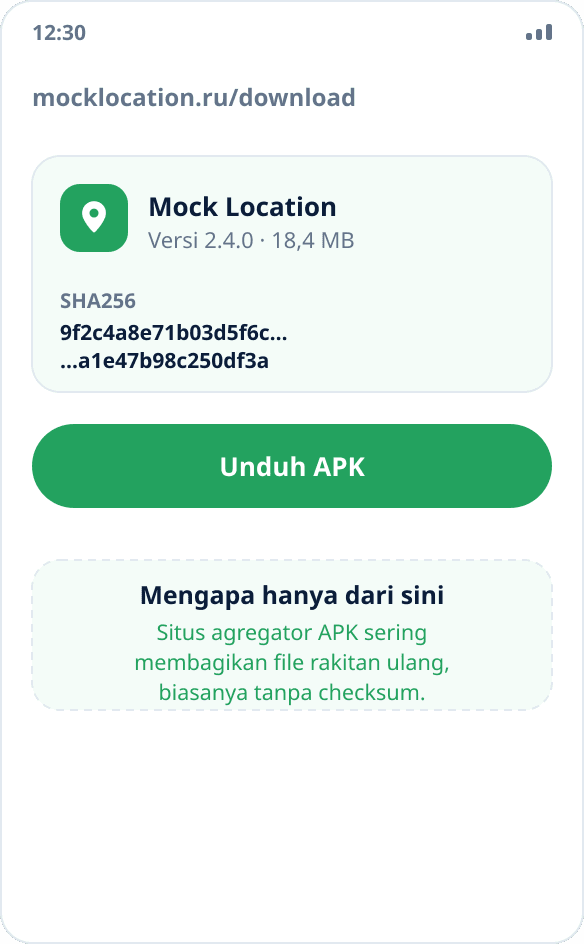
Situs agregator APK sering membagikan file rakitan ulang dengan iklan tertanam atau yang lebih buruk. Halaman unduhan resmi mencantumkan ukuran file, versi, dan checksum — agregator biasanya tidak punya informasi ini.
Periksa checksum SHA256
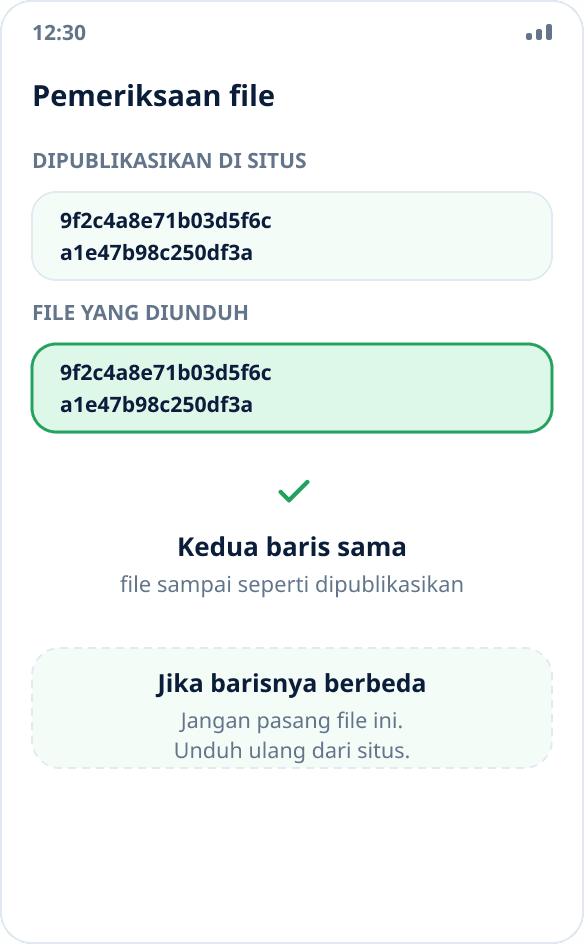
Halaman unduhan mencantumkan hash SHA256 file. Hitung hash APK yang diunduh dengan pengelola file apa pun yang punya fitur ini dan bandingkan kedua barisnya. Jika sama, file sampai persis seperti saat dipublikasikan; jika berbeda, jangan pasang file itu dan unduh lagi.
Izinkan pemasangan dari sumber
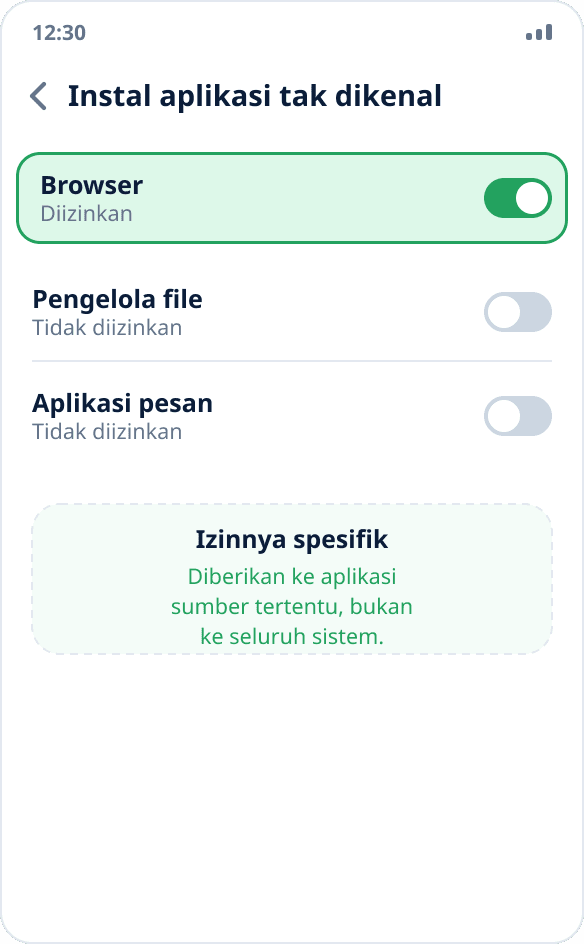
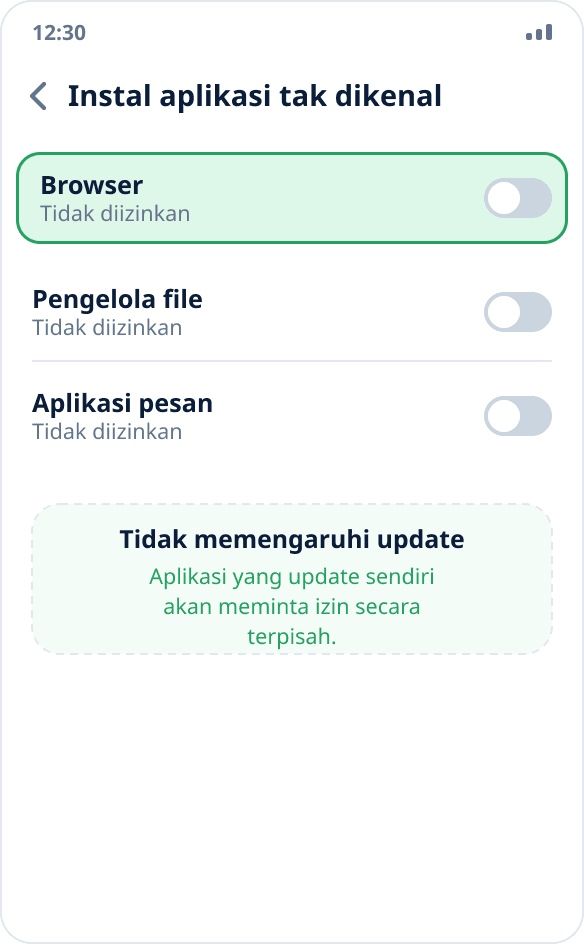
Buka file yang diunduh — Android menampilkan peringatan dan menawarkan untuk membuka setelan. Aktifkan “Izinkan dari sumber ini”. Izin diberikan kepada aplikasi sumber tertentu — browser atau pengelola file — bukan ke seluruh sistem.
Pasang aplikasi
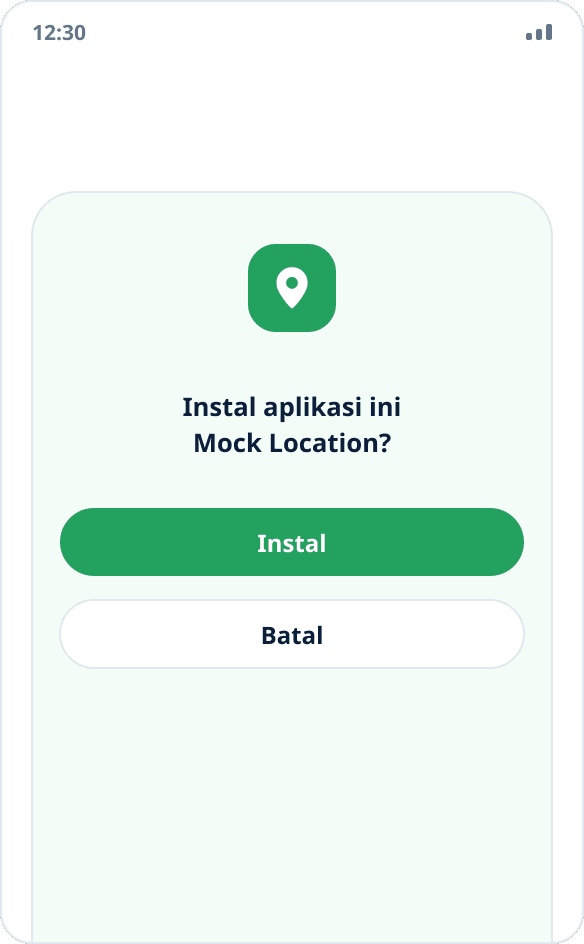
Kembali dan konfirmasi pemasangan. Android menampilkan peringatan bahwa aplikasi dari sumber tidak dikenal mungkin berbahaya untuk setiap APK di luar toko — itu bukan hasil pemeriksaan file ini.
Cabut izin jika tidak diperlukan lagi
Setelah pemasangan, Anda bisa mematikan izin memasang dari sumber di tempat yang sama, di setelan aplikasi sumber. Ini tidak memengaruhi pembaruan berikutnya: aplikasi dengan fitur pembaruan mandiri akan meminta izin secara terpisah dan jelas.
Mengapa tanda tangan aplikasi penting
Setiap APK ditandatangani dengan kunci developer. Android memeriksa tanda tangan saat pemasangan dan tidak mengizinkan memasang file yang ditandatangani dengan kunci lain di atas aplikasi yang terpasang — percobaannya berakhir dengan kesalahan pembaruan tidak kompatibel.
Ini sekaligus perlindungan dan alasan satu batasan praktis: build toko dan build situs ditandatangani dengan kunci berbeda, jadi yang satu tidak bisa menggantikan yang lain tanpa mencopot aplikasi. Data tidak hilang jika Anda sudah masuk ke akun — tempat dan riwayat kembali lewat sinkronisasi.
Mengapa pembaruan tidak menghapus data
Memasang versi baru di atas versi lama adalah pembaruan, bukan pemasangan ulang: sistem mempertahankan penyimpanan aplikasi. Tempat lokal, riwayat, setelan, dan status masuk akun tetap ada, dan lokasi palsu yang aktif dipulihkan otomatis.
Data hanya hilang saat aplikasi dicopot sepenuhnya — dan hanya data lokal: semua yang tersinkron dengan akun dipulihkan setelah Anda masuk.
Arti peringatan Play Protect
Play Protect bisa menampilkan peringatan saat memasang aplikasi apa pun di luar toko — termasuk yang sepenuhnya tidak berbahaya. Ini heuristik yang sebagian didasarkan pada fakta distribusi di luar Google Play, bukan vonis atas file tertentu.
Pemeriksaan yang bermakna dari sisi Anda adalah membandingkan checksum dengan yang dipublikasikan di halaman unduhan resmi: ini menjawab pertanyaan apakah file ini benar, bukan apakah heuristik toko menyukainya.