 Mock Location
Dá para esconder a simulação de localização dos apps
“Como deixar a simulação indetectável” é a pergunta mais frequente de todas. A resposta curta: esconder o primeiro e mais óbvio sinal é tecnicamente possível, mas isso não dá o resultado esperado — um app descobre a simulação por mais três caminhos independentes, e o custo de modificar o sistema é totalmente desproporcional. Abaixo está como a detecção funciona de verdade e por que não descrevemos nem apoiamos esse caminho.
Como um app descobre a simulação
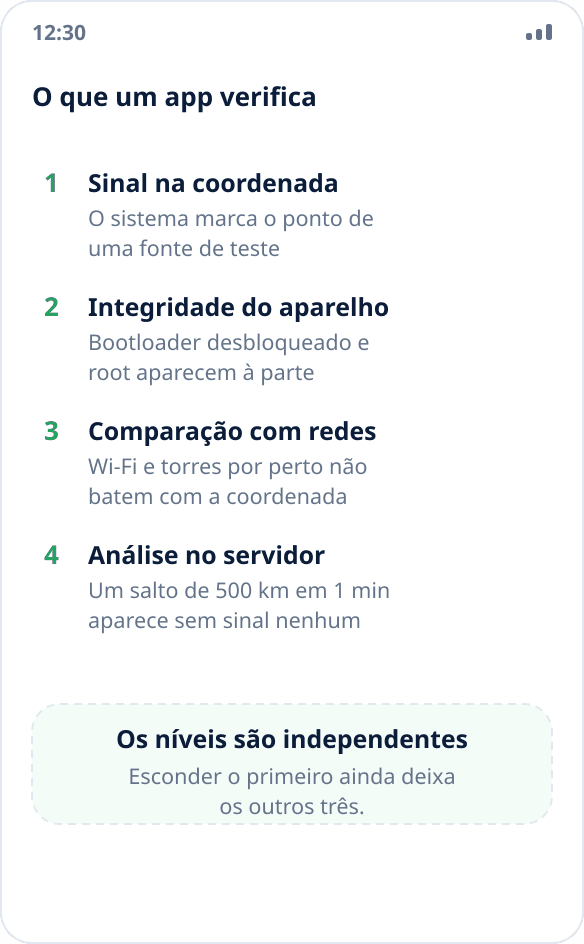
São quatro níveis, e eles são independentes entre si.
O primeiro é um sinal na própria coordenada. O Android marca cada ponto de uma fonte de teste com um campo separado, e o app o lê com uma linha de código. É uma interface aberta e nativa do sistema, não uma verificação secreta.
O segundo é a integridade do aparelho. Um bootloader desbloqueado e o root ficam visíveis para a atestação da plataforma, independentemente do que acontece com as coordenadas. O app não precisa saber se você está simulando a localização: basta saber que o sistema foi modificado e se recusar a funcionar de vez.
O terceiro é a comparação com o entorno. O celular vê as redes Wi-Fi e as torres de celular ao redor, e esse conjunto não bate com a coordenada para onde você “se mudou”. Cruzar uma coisa com a outra é fácil para um serviço.
O quarto é a análise no servidor. Um deslocamento de quinhentos quilômetros em um minuto, uma trajetória perfeitamente reta, uma precisão que nunca muda nem um metro — tudo isso aparece do lado do serviço, sem nenhum sinal no aparelho.
O que o caminho do root faz e o que não faz
Os guias da internet descrevem sempre a mesma coisa: desbloquear o bootloader, obter root, instalar um módulo que interfere na camada do sistema e remove o sinal de fonte fictícia das coordenadas.
Isso fecha exatamente o primeiro dos quatro níveis. A atestação do aparelho falha por definição depois que o bootloader é desbloqueado — e falha não por causa da simulação, e sim da própria modificação. A comparação com redes e a análise no servidor não têm nada a ver com o aparelho: é o serviço que as faz, e nenhum módulo no celular as afeta.
O resultado é uma troca: você desliga a verificação mais visível e, ao mesmo tempo, liga uma segunda, bem mais grosseira — “o aparelho foi modificado”. Para os apps de que se tratava (bancos, entregas, controle corporativo), o resultado é pior que antes: antes eles funcionavam e só ignoravam as coordenadas simuladas; agora nem abrem.
O que deixa de funcionar depois da modificação
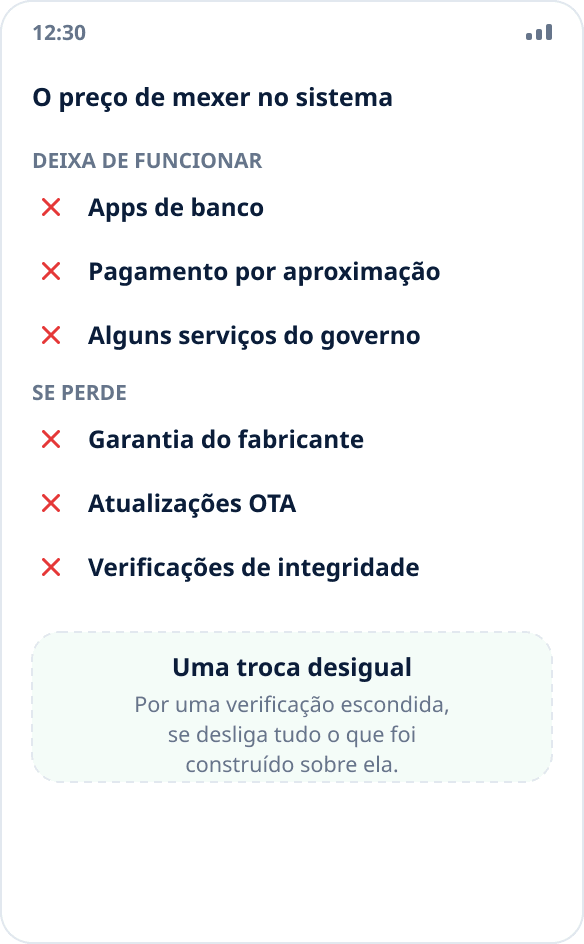
Na maioria dos aparelhos, desbloquear o bootloader apaga todos os dados e anula a garantia — essa é a posição oficial dos fabricantes, não letra miúda.
Mais adiante na lista: apps de banco e o pagamento por aproximação se recusam a funcionar em um aparelho que não passa na atestação; o mesmo vale para alguns serviços do governo e corporativos; as atualizações OTA deixam de ser instaladas ou quebram o sistema ao serem instaladas; as verificações de integridade deixam de proteger você — um app malicioso com acesso root ganha as mesmas capacidades que um útil.
Um item à parte é o risco de deixar o celular inutilizável. Um erro de instalação em um aparelho com partição crítica bloqueada é resolvido em uma assistência técnica, e nem sempre de graça.
Por que, além disso, é instável
Mesmo deixando tudo isso de lado, essa solução dura pouco. O sinal de fonte fictícia mudou junto com as versões do Android: antes do Android 12 os apps liam um campo, a partir do Android 12 outro, e as gambiarras antigas pararam de funcionar. A atestação da plataforma é atualizada do lado do serviço, e não do aparelho — então ela quebra sem você fazer nada e em um momento qualquer.
Na prática, isso significa mexer o tempo todo: depois de cada atualização do sistema, do app ou da própria atestação, é preciso conferir se a gambiarra ainda funciona e reconfigurar algo de novo. Não consideramos isso aceitável nem recomendamos a ninguém — e é exatamente por isso que o Mock Location não esconde o sinal e não vai esconder.
Como isso termina para a conta
Os serviços que verificam a localização não fazem isso por implicância: para eles a localização é prova de um fato. Um entregador marcou uma entrega, um funcionário registrou presença em um local, um usuário confirmou a região para um plano de preços. Falsificar essa prova viola as regras do serviço, e muitas vezes um contrato também.
As consequências são previsíveis: bloqueio da conta sem reembolso e sem análise; em cenários de trabalho, uma conversa com o empregador e, em alguns casos, ações judiciais. Nossa posição sobre a legalidade da simulação em si está em uma resposta separada: você tem o direito de mudar sua própria localização, mas enganar um serviço que depende dessa localização é outra história.
O que fazer se você precisa da simulação para uma tarefa legítima
A boa notícia: a grande maioria dos cenários funciona sem esconder nada, porque ali os apps simplesmente não leem o sinal.
Mapas e navegação, clima, busca por perto, anúncios e preços locais, teste de cenários de localização — tudo isso aceita as coordenadas simuladas como estão. Dá para conferir em um minuto se o app de que você precisa está nesse grupo: ative a simulação e veja o que ele mostra (como verificar).
Se o app for um dos que leem o sinal, a única opção que funciona não é contornar a verificação, e sim resolver a tarefa de outro jeito. Conteúdo regional depende mais da rede que do GPS: simulação de localização ou VPN. Para testar seu próprio app — emulador e versões de depuração, em que a simulação é nativa e não engana ninguém (guia para QA).
Em resumo
A detecção da simulação não pode ser descartada por completo: são quatro níveis de verificação, e modificar o sistema fecha um deles enquanto acende o sinal de “aparelho modificado”, que faz os mesmos apps recusarem ainda antes.
O Mock Location funciona estritamente dentro do mecanismo nativo do Android: o que é esse mecanismo, por que o root não é necessário e por que um app vê as coordenadas reais estão explicados à parte. Não publicamos guias para contornar verificações — não por cautela, mas porque eles não resolvem a tarefa e criam para o usuário problemas maiores que o original.