 Mock Location
APK-nı Google Play-dən kənar necə təhlükəsiz quraşdırmaq olar
Tətbiqi APK faylından quraşdırmaq mağazanın qaydalarına görə Google Play-ə düşməyən proqramlar üçün adi təcrübədir. Risk quraşdırma üsulunun özündə deyil, faylın yolda asanlıqla dəyişdirilə bilməsindədir. Bunun necə yoxlandığına və tətbiq imzasının niyə göründüyündən vacib olduğuna baxaq.
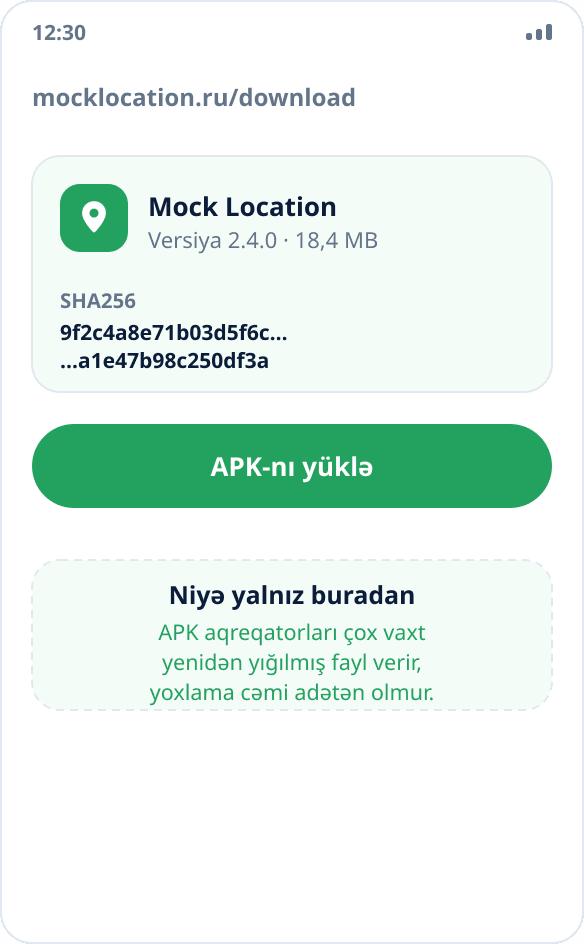
Faylı yalnız tərtibatçının saytından yükləyin
APK aqreqator saytları çox vaxt daxili reklamlı və ya daha pis şeylərlə yenidən yığılmış fayllar paylayır. Rəsmi yükləmə səhifəsində faylın ölçüsü, versiyası və yoxlama cəmi dərc olunur — aqreqatorlarda adətən bu məlumat olmur.
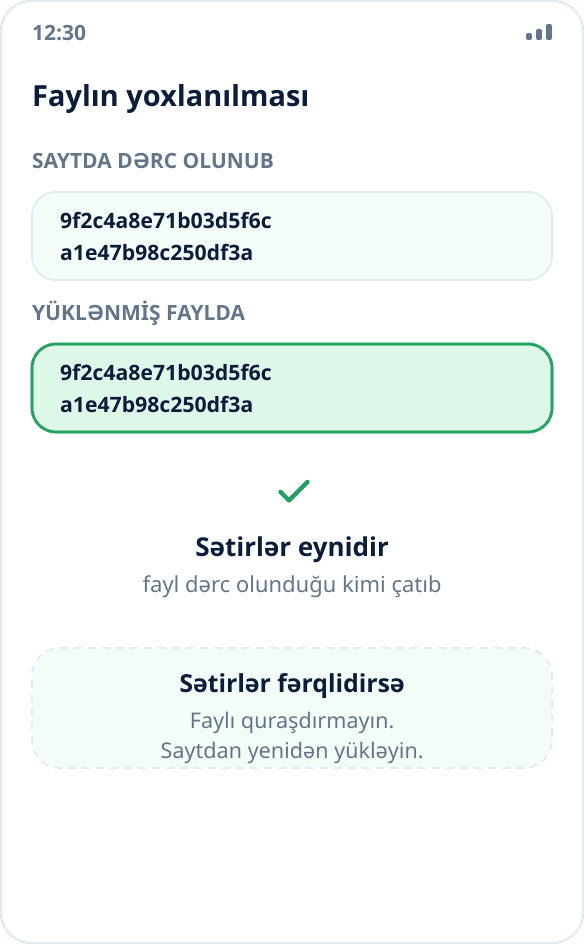
SHA256 yoxlama cəmini yoxlayın
Yükləmə səhifəsində faylın SHA256 heşi göstərilib. Bu funksiyası olan istənilən fayl meneceri ilə yüklənmiş APK üçün onu hesablayın və sətirləri tutuşdurun. Uyğunluq faylın məhz dərc olunduğu kimi çatdığını göstərir; uyğunsuzluq onu quraşdırmamaq və yenidən yükləmək üçün səbəbdir.
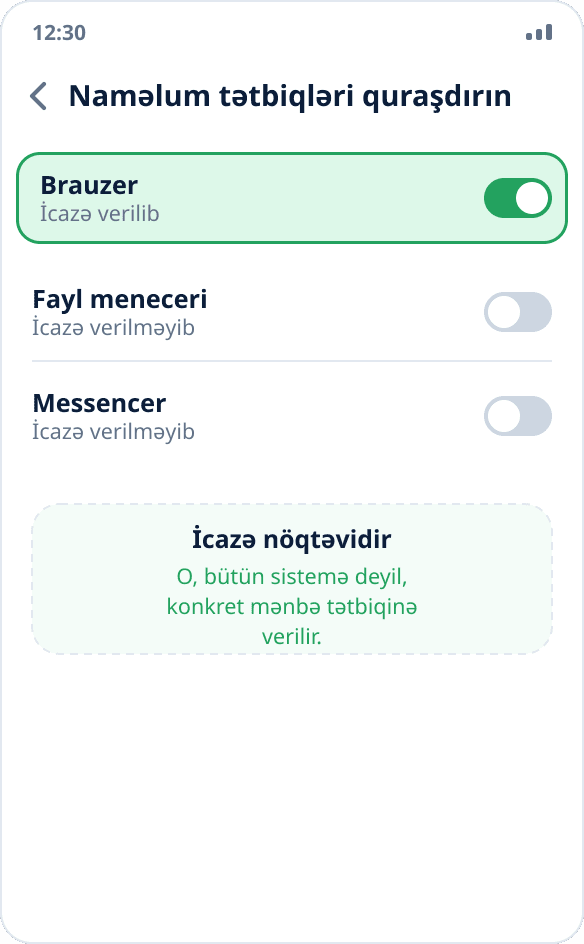
Mənbədən quraşdırmaya icazə verin
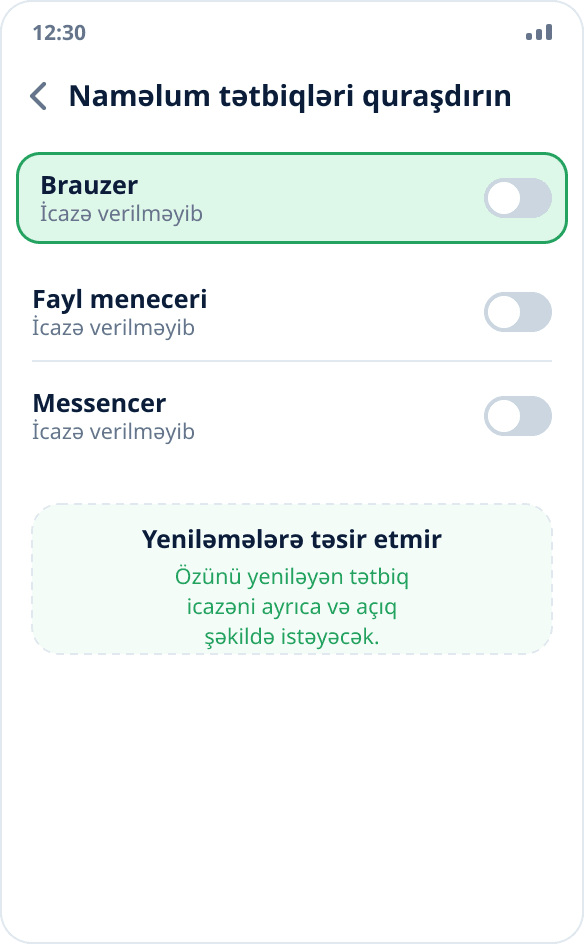
Yüklənmiş faylı açın — Android xəbərdarlıq göstərir və ayarlara keçməyi təklif edir. «Bu mənbədən icazə verin» açarını aktivləşdirin. İcazə bütün sistemə deyil, konkret mənbə tətbiqinə — brauzerə və ya fayl menecerinə — verilir.
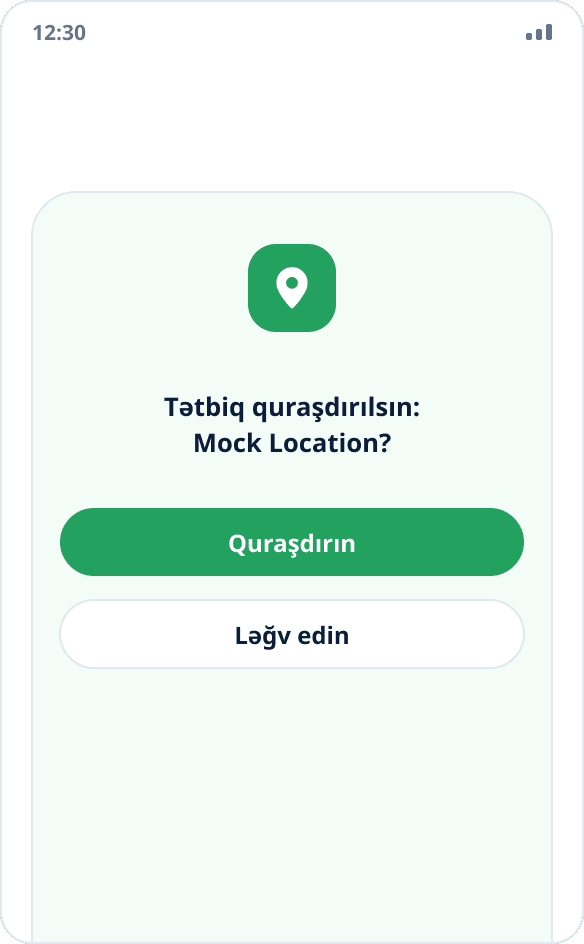
Tətbiqi quraşdırın
Geri qayıdın və quraşdırmanı təsdiqləyin. Naməlum mənbədən olan tətbiqin zərərli ola biləcəyi barədə xəbərdarlığı Android mağazadan kənar istənilən APK üçün göstərir — bu, həmin konkret faylın yoxlanılmasının nəticəsi deyil.
Artıq lazım deyilsə, icazəni ləğv edin
Quraşdırdıqdan sonra mənbədən quraşdırma icazəsini eyni yerdə, mənbə tətbiqinin ayarlarında söndürmək olar. Bu, sonrakı yeniləmələrə təsir etmir: özünüyeniləmə funksiyası olan tətbiq icazəni ayrıca və açıq şəkildə istəyəcək.
Tətbiq imzası niyə vacibdir
Hər APK tərtibatçının açarı ilə imzalanır. Android quraşdırmada imzanı yoxlayır və başqa açarla imzalanmış faylı quraşdırılmış tətbiqin üstündən quraşdırmağa imkan vermir — cəhd uyğunsuz yeniləmə xətası ilə bitir.
Bu, həm müdafiədir, həm də bir praktik məhdudiyyətin səbəbi: mağaza yığımı və sayt yığımı fərqli açarlarla imzalanıb, ona görə də biri digərini tətbiqi silmədən əvəz edə bilməz. Hesaba daxil olmusunuzsa, məlumatlar itmir — yerlər və tarixçə sinxronlaşdırmadan qayıdır.
Yeniləmə niyə məlumatları silmir
Yeni versiyanı köhnənin üstündən quraşdırmaq yenidən quraşdırma deyil, yeniləmədir: sistem tətbiqin yaddaşını saxlayır. Yerli yerlər, tarixçə, ayarlar və hesaba giriş yerində qalır, aktiv saxta məkan isə avtomatik bərpa olunur.
Məlumatlar yalnız tətbiq tamamilə silinəndə itir — və yalnız yerli məlumatlar: hesabla sinxronlaşdırılmış hər şey girişdən sonra bərpa olunur.
Play Protect xəbərdarlığı nə deməkdir
Play Protect mağazadan kənar istənilən tətbiqi — tamamilə zərərsiz olanı da — quraşdırarkən xəbərdarlıq göstərə bilər. Bu, qismən Google Play-dən kənar yayım faktına əsaslanan evristikadır, konkret fayl haqqında hökm deyil.
Sizin tərəfdən mənalı yoxlama yoxlama cəmini rəsmi yükləmə səhifəsində dərc olunanla tutuşdurmaqdır: o, mağazanın evristikasının xoşuna gəlib-gəlməməsi sualına deyil, bunun düzgün fayl olub-olmaması sualına cavab verir.